
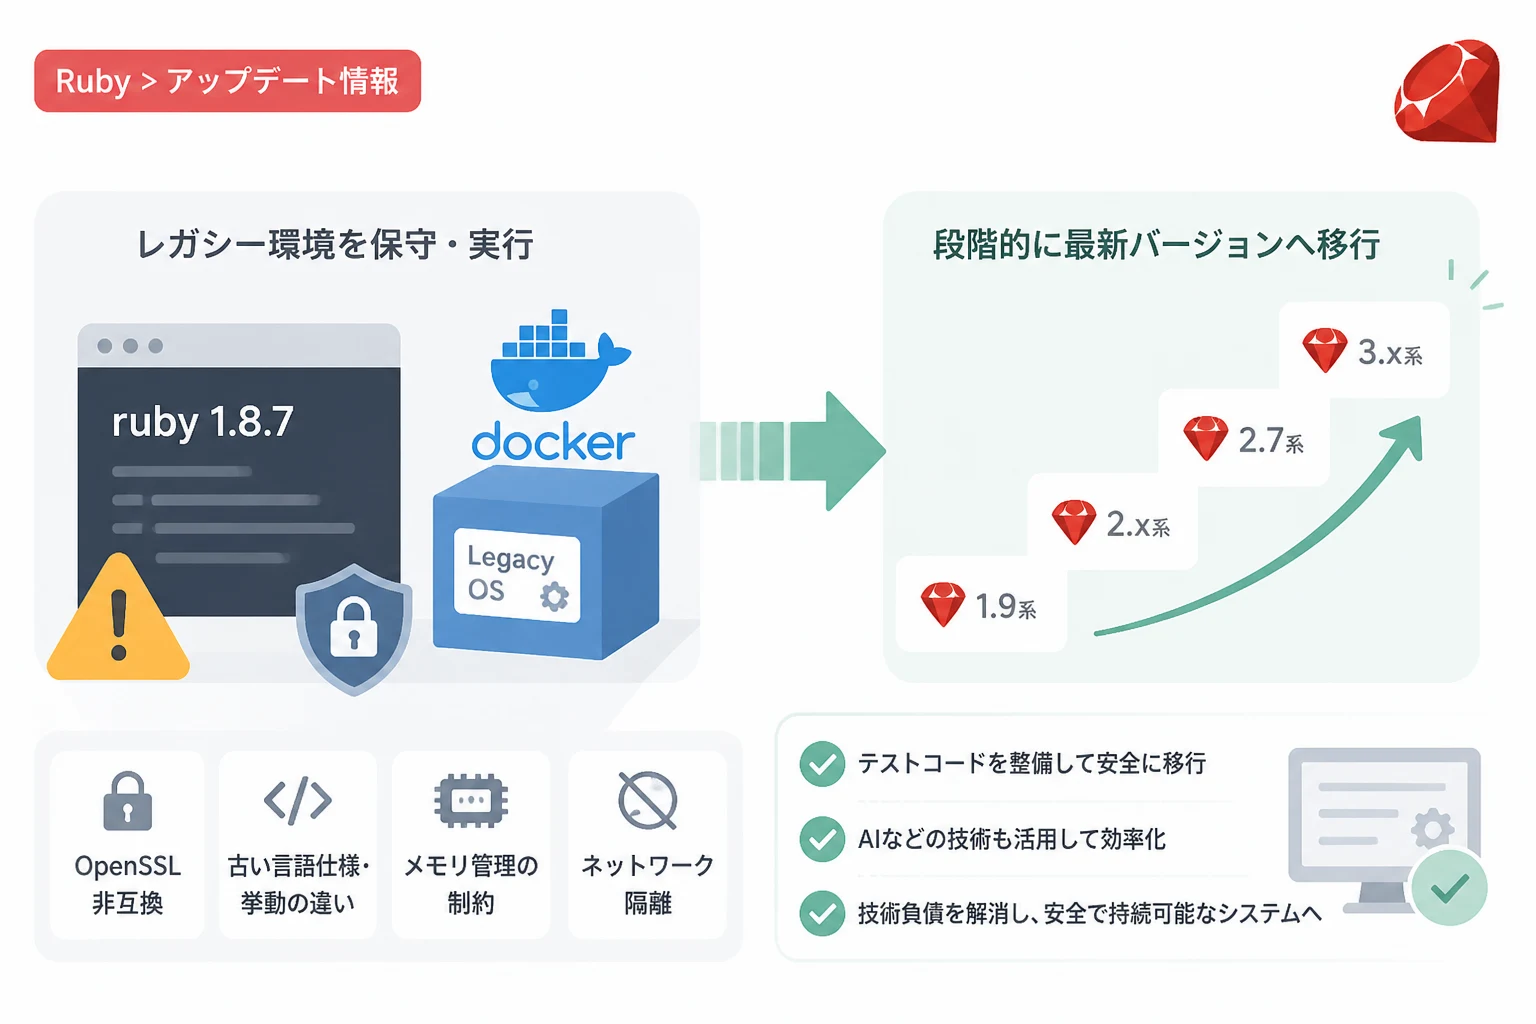
Ruby 1.8.7は、Rubyの歴史において非常に長い期間、標準的なバージョンとして君臨していました。
2026年の現在、最新のRubyは4.0に近い進化を遂げていますが、エンタープライズ領域や一部のレガシーシステムにおいては、いまだにRuby 1.8.7で稼働し続けているアプリケーションが存在します。
しかし、このバージョンはすでに公式サポートが終了(EOL)してから10年以上が経過しており、現代のインフラ環境で安全かつ安定的に実行し続けることは容易ではありません。
本記事では、どうしてもRuby 1.8.7を使い続けなければならない開発者や、最新バージョンへの移行を命じられたエンジニアに向けて、現代の環境における実行方法、保守における注意点、そして最新のRuby環境へと安全に橋渡しするための具体的な移行戦略を解説します。
現代のOS環境でRuby 1.8.7を動作させる困難さ
Ruby 1.8.7を現代のOS(例えばUbuntu 24.04やmacOSの最新版など)で直接ビルドしようとすると、数多くの壁に突き当たります。
その最大の原因は、コンパイラ(GCCやClang)のバージョンアップと、OpenSSLなどの依存ライブラリの非互換性にあります。
Cコンパイラとビルドエラー
Ruby 1.8.7がリリースされた当時のGCCはバージョン4系が主流でした。
現代のGCC 13や14では、以前は許容されていた曖昧なC言語の記述がエラーとして扱われるようになり、パッチなしではコンパイルが通りません。
また、make実行時にインラインアセンブラや最適化の挙動が変わっているため、バイナリが生成できても実行時にセグメンテーションフォールト(Segmentation Fault)を引き起こすリスクがあります。
SSL/TLS通信の断絶
最も深刻な問題の一つは、OpenSSL 1.0.x系への依存です。
Ruby 1.8.7はOpenSSL 1.1以降をサポートしておらず、最新のLinuxディストリビューションに標準搭載されているOpenSSL 3.xとは互換性がありません。
これにより、外部APIとの通信や、RubyGemsのインストールに必要なHTTPS通信が実質的に不可能となっています。
Dockerを活用した分離環境の構築
現代のホストOSを汚さず、かつ確実にRuby 1.8.7を実行するための唯一現実的な選択肢は、コンテナ技術(Docker)の活用です。
古いディストリビューションをベースにしたイメージを作成することで、当時のライブラリ環境を再現します。
Dockerfileによる再現
Ruby 1.8.7を動作させるためには、Debian WheezyやCentOS 6といった、当時のライブラリが提供されているベースイメージを使用するのが近道です。
# 非常に古いDebianアーカイブを使用する例
FROM debian/eol:wheezy

RUN apt-get update && apt-get install -y \
    build-essential \
    zlib1g-dev \
    libssl-dev \
    libreadline-dev \
    && rm -rf /var/lib/apt/lists/*

# Ruby 1.8.7-p374のインストール(rbenv等を利用するかソースからビルド)
# 注意:公式ソース配布先が変更されている場合があるため、ミラーサイトを利用
ADD https://cache.ruby-lang.org/pub/ruby/1.8/ruby-1.8.7-p374.tar.gz /tmp/
RUN tar -xzf /tmp/ruby-1.8.7-p374.tar.gz -C /tmp/ \
    && cd /tmp/ruby-1.8.7-p374 \
    && ./configure --disable-install-doc \
    && make \
    && make install

CMD ["ruby", "-v"]このように、OSレベルで時間を巻き戻すことで、コンパイルエラーやライブラリのミスマッチを回避できます。
ただし、これらの古いOSイメージ自体に脆弱性が含まれているため、このコンテナを直接インターネットに公開することは厳禁です。
Ruby 1.8.7保守における技術的注意点
1.8.7を保守し続ける場合、現代のRuby(3.x以降)とは全く異なる挙動を理解しておく必要があります。
文字エンコーディングの概念(M17N以前)
Ruby 1.9以降、Rubyは多言語化(M17N)に対応しましたが、1.8.7にはその概念がありません。
文字列は単なるバイト列として扱われます。
# Ruby 1.8.7
s = "こんにちは"
puts s.length
# 実行結果:15 (UTF-8の場合、5文字×3バイト)

# Ruby 1.9以降
# 実行結果:5日本語を扱う場合は、$KCODE 変数に "u" (UTF-8) などを指定して挙動を制御していましたが、これは現代のRubyでは完全に廃止されています。
シンボルと文字列のメモリ消費
Ruby 1.8.7において、シンボル(:symbol)は一度作成されるとプロセス終了までガベージコレクション(GC)の対象になりません。大量の動的シンボルを生成するコードを書くと、メモリリークの原因となります。
現代のRubyではシンボルもGC対象になるように改善されていますが、1.8.7では細心の注意が必要です。
最新バージョンへの移行に向けた実践的ステップ
いつまでも1.8.7を維持し続けるのは、セキュリティと採用コストの両面で限界があります。
段階的な移行(マイグレーション)を計画しましょう。
1. テストコードの整備
移行の第一歩は、現在の挙動を保証するテストコードを書くことです。
1.8.7時代には Test::Unit が標準的でした。
require 'test/unit'

class MyAppTest < Test::Unit::TestCase
  def test_logic
    assert_equal(2, 1 + 1)
  end
end可能な限りテストカバー率を上げ、「正しい挙動」をコードで定義することが、移行中のデグレードを防ぐ唯一の手段です。
2. Ruby 1.9.3へのステップアップ
一気に最新版を目指すのではなく、まずはRuby 1.9.3への移行を目指します。
ここは歴史上、最も互換性の壁が高い箇所です。
| 変更項目 | Ruby 1.8.7 | Ruby 1.9.3 |
|---|---|---|
| 文字列の扱い | バイト列 | Encodingオブジェクトを持つ |
| ハッシュの順序 | 順序不定 | 挿入順を維持 |
| ブロック変数のスコープ | 外部変数を上書き | ローカルスコープ |
| 構文 | :key => value | {key: value} (1.9以降導入) |
特に「ブロック外の変数と同名のブロック引数を使うと、外側の変数が書き換わる」という1.8.7特有の仕様は、バグの温床になりやすいため、修正が必要です。
3. ライブラリ(Gem)の代替調査
Rails 2.3 や ActiveRecord 2.3 といった当時のGemは、最新のRubyでは動作しません。
移行先となるバージョンで同様の機能を提供するライブラリがあるか、あるいは独自のモンキーパッチが必要かを調査します。
4. 2026年における移行の自動化
現在ではAIによるコード変換ツールが進化しています。
1.8.7の古い構文を検知し、現代の kwargs や新記法のハッシュへ自動置換するスクリプトを自作するか、AIアシスタントを活用することで、移行工数を大幅に削減可能です。
セキュリティリスクの受容と回避
Ruby 1.8.7を運用し続けることは、未修正の脆弱性を抱え続けることと同義です。
特に以下の対策は必須となります。
- ネットワークの隔離: 1.8.7が動くサーバーはVPC内部の深い階層に置き、インターネットからの直接通信を遮断する。
- リバースプロキシの設置: 前段に最新のNginxやApacheを置き、SSL/TLSの終端やWAFによるフィルタリングを行う。
- 静的解析: 既知の脆弱性パターン(OSコマンドインジェクションなど)を静的解析ツールで徹底的に排除する。
まとめ
Ruby 1.8.7は、かつてのRubyブームを支えた名作ですが、2026年の環境においては「注意深く扱うべき遺産」です。
どうしても実行が必要な場合は、Dockerによる環境の固定化を最優先で行ってください。
一方で、保守コストは年々上昇し、当時の仕様を知る技術者も減少しています。
本記事で紹介した1.9系へのステップアップやテストコードの整備を通じて、一刻も早く現代的なバージョンへ脱出するための道筋を立てることを強く推奨します。
技術負債を適切に管理し、システムの寿命を安全に延ばすための戦略的な判断が求められています。