
生成AIの爆発的な普及から数年が経過し、テクノロジー業界の関心は「AIで何を作るか」から「AIをいかに効率的に運用し、スケールさせるか」という実用フェーズへと完全に移行しました。
この潮流の中で、Kubernetesは単なるコンテナオーケストレーターの枠を超え、AIアプリケーションを動かすための「事実上の標準OS」としての地位を固めています。
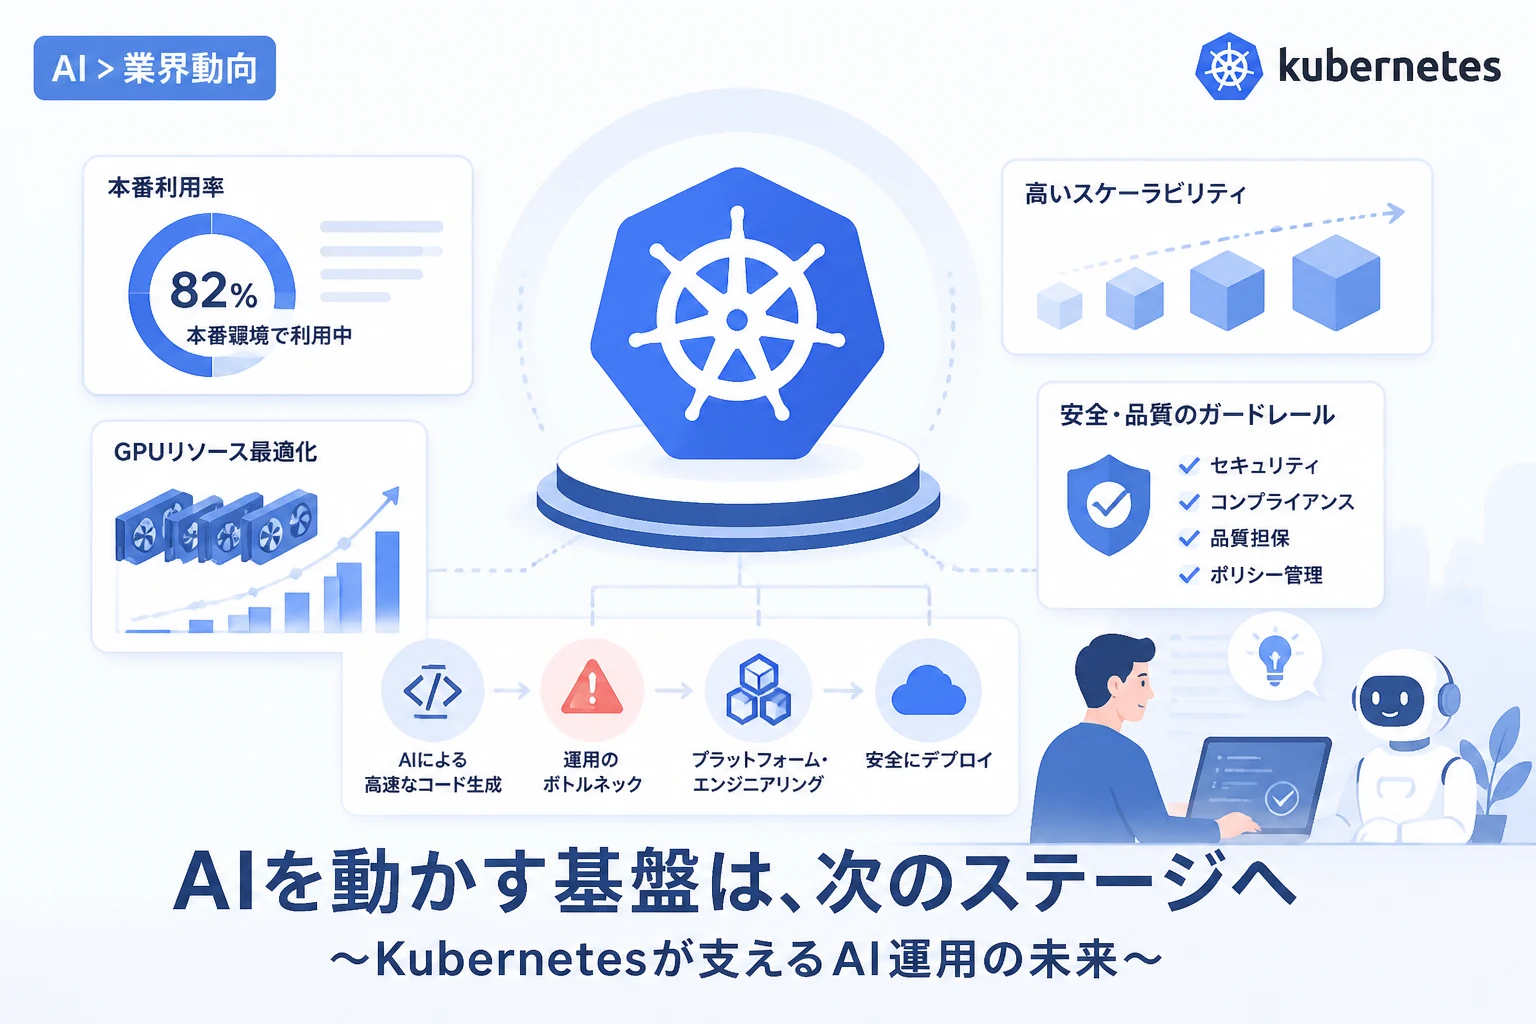
最新の調査データによれば、生成AIモデルを運用する組織の3分の2が推論環境にKubernetesを採用しており、本番環境における利用率は82%という驚異的な数値に達しています。
なぜ、これほどまでにAI開発においてKubernetesが不可欠な存在となったのか、その背景にはクラウドネイティブエコシステムが提供する圧倒的な柔軟性と、AI特有の複雑な課題を解決する力があります。
KubernetesがAIの「オペレーティングシステム」となった理由
AI開発、特に大規模言語モデル(LLM)の運用には、膨大な計算リソースの管理と高度なスケーラビリティが求められます。
Kubernetesが「AI向けOS」と呼ばれるようになったのは、ハードウェアの抽象化とリソース最適化において、他の追随を許さないエコシステムを構築したからです。
推論フェーズにおける圧倒的なシェア
かつてKubernetesは、ステートレスなWebアプリケーションのためのツールと見なされていました。
しかし、現在では生成AIの推論環境の2/3がKubernetes上で動作しています。
これは、モデルのデプロイメント、スケーリング、そしてモデルのバージョニング管理において、Kubernetesの宣言的APIが極めて有効であるためです。
GPUリソースの最適化と抽象化
AI開発における最大のコスト要因はGPUです。
Kubernetesは、Dynamic Resource Allocation (DRA)などの技術を通じて、高価なGPUリソースを複数のワークロードで共有し、必要な時に必要な分だけ割り当てる仕組みを提供しています。
これにより、計算リソースのアイドルタイムを最小化し、投資対効果(ROI)を最大化することが可能になりました。
| 項目 | 従来のAIインフラ | KubernetesベースのAIインフラ |
|---|---|---|
| リソース管理 | 静的な割り当て(GPUのアイドル発生) | DRA等による柔軟な動的配分 |
| スケーラビリティ | 手動または独自のスクリプトによる制御 | Karpenter等による自動プロビジョニング |
| 移植性 | 特定のクラウドベンダーに強く依存 | コンテナ化によるマルチクラウド・ハイブリッド対応 |
| 運用管理 | モデルごとの個別管理(サイロ化) | Kubeflow等による標準化されたMLOps |
AIによる「開発の高速化」が招く運用のボトルネック
AIはコードを書くスピードを劇的に向上させましたが、それは同時に運用側(DevOps)に新たな課題を突きつけています。
GitHub Copilotや各種エージェントAIの普及により、生成されるコードの量は増大しましたが、その品質やセキュリティの検証が追いつかないという状況が生まれています。
オペレーター・エクスペリエンス(OX)の重要性
2026年現在のクラウドネイティブエコシステムにおいて、最大の関心事は「デベロッパー・エクスペリエンス(DX)」から「オペレーター・エクスペリエンス(OX)」へとシフトしています。
AIが生成した大量のコードを安全にデプロイし、安定して稼働させ続けるためには、インフラを運用するエンジニアの負荷を軽減しなければなりません。
信頼性とセキュリティのトレードオフ
AI生成コードは、しばしば「動くが、セキュアではない」あるいは「非効率なリソース消費を行う」コードを含んでいます。
これがDevOpsパイプラインに流れ込むことで、セキュリティチェックやパフォーマンス検証がボトルネックとなり、結果としてリリースサイクルが停滞するというパラドックスが生じています。
AI時代のプラットフォーム・エンジニアリングと「ガードレール」
このボトルネックを解消するための処方箋として注目されているのが、プラットフォーム・エンジニアリングです。
開発者がインフラを意識することなく、安全にアプリケーションをデプロイできる環境を構築することが、AI時代の組織には求められています。
内部開発プラットフォーム(IDP)の構築
成功している組織では、Kubernetesをベースとした「内部開発プラットフォーム(IDP)」を構築し、その中に強力な「ガードレール」を組み込んでいます。
ガードレールとは、以下のような制約を自動的に適用する仕組みを指します。
- セキュリティスキャンの自動化:AI生成コードに含まれる脆弱性をコミット時に検知。
- リソース制限の強制:特定のモデルが過剰なGPUを消費して他のシステムを圧迫するのを防止。
- ポリシーベースのデプロイ:コンプライアンス要件を満たさないコンテナの実行を拒否。
非人間(AI)デベロッパーの管理
今後の開発環境では、人間だけでなく「AIエージェント」もデベロッパーの一員として扱われます。
SlashDataのリサーチによると、多くの組織が「非人間デベロッパー」のオンボーディングを開始しています。
これらのAIエージェントがシステムを破壊しないよう、「権限を絞り込み、特定の環境内にロックする」ための隔離環境としても、KubernetesのNamespaceやRBAC(役割ベースのアクセス制御)が重要な役割を果たします。
チーム構造の変化:小規模から大規模プラットフォームチームへ
AIの進展は、エンジニアリングチームのあり方にも変革を迫っています。
かつては、少人数のチームが開発から運用まで全てを担当する「フルスタック」が理想とされてきました。
しかし、インフラの複雑性が増した現在、その傾向に変化が見られます。
プラットフォームエンジニアリングチームの台頭
最新の調査では、個別の開発チーム(Dev)と運用チーム(Ops)が混在する小規模なスタイルから、中央集権的な「プラットフォームエンジニアリングチーム」が社内の各チームにサービスを提供する形態へのシフトが進んでいることが示されています。
この大規模なプラットフォームチームは、Kubernetesの運用を一手に引き受け、共通のツールセットやガードレールを提供することで、社内のAIデベロッパーが「モデルの開発」という本来の業務に集中できる環境を整えます。
これは、書籍Team Topologiesで提唱されている「イネーブリングチーム」や「プラットフォームチーム」の概念をAI時代に最適化した形と言えるでしょう。
まとめ
AI開発においてKubernetesは、もはや選択肢の一つではなく、成功のための必須基盤となりました。
82%という本番利用率は、その堅牢性と拡張性が、AIという極めて変化の激しい領域においても高く評価されている証拠です。
しかし、Kubernetesを導入するだけで全てが解決するわけではありません。
AIが生成するコードの奔流を制御し、運用コストを抑えるためには、適切なガードレールを備えたプラットフォーム・エンジニアリングの実装が不可欠です。
オープンソースコミュニティが主導するこのエコシステムを最大限に活用し、技術(Tech)だけでなくプロセスと人(People)を最適化することこそが、AI時代における真の競争力を生む鍵となるでしょう。
未来のAIシステムは、オープンなインフラストラクチャの上で、人間とAIが安全に共創する場所へと進化していくはずです。