2026年現在、多くのRubyアプリケーションが最新のランタイムで稼働する一方で、特定の事情からRuby 2.6を使い続けているプロジェクトも一部で見受けられます。
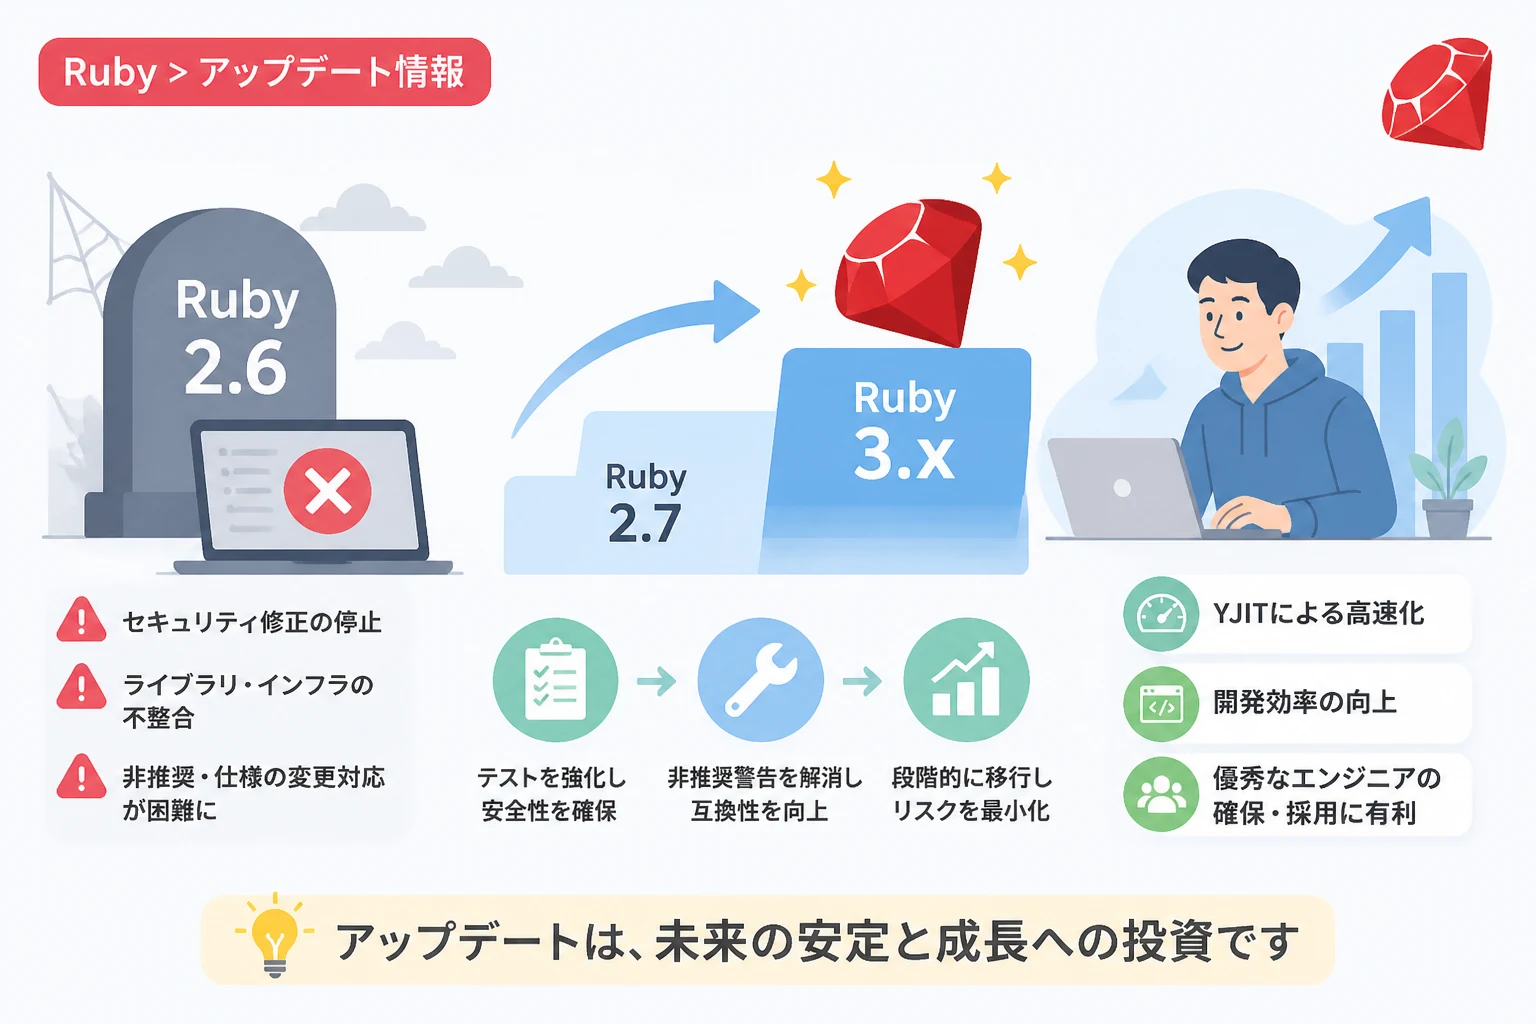
しかし、Ruby 2.6は2022年3月をもって公式のセキュリティサポートがすべて終了しており、すでに「End of Life (EOL)」から4年以上が経過しています。
技術的な負債を抱えたままレガシーシステムを運用し続けることは、パフォーマンスの低下だけでなく、組織全体のセキュリティガバナンスを揺るがす重大な問題へと発展しかねません。
本記事では、Ruby 2.6を使い続けるリスクを整理し、最新のRuby 3.x系へと安全に移行するための具体的な手順と、レガシーコード保守の要点を詳しく解説します。
Ruby 2.6を使い続けるリスクとEOLの現実
Ruby 2.6は2018年末にリリースされ、当時はJITコンパイラの導入などで大きな注目を集めました。
しかし、2026年の技術環境において、このバージョンを選択し続けることは多くの不利益を伴います。
セキュリティ修正の完全停止
最も大きなリスクは、セキュリティ脆弱性に対するパッチが一切提供されない点にあります。
Ruby本体の脆弱性(CVE)が新たに発見されたとしても、公式開発チームがRuby 2.6向けに修正コードをバックポートすることはありません。
OSやミドルウェアが最新であっても、言語ランタイム自体に脆弱性があれば、リモートコード実行(RCE)やクロスサイトスクリプティング(XSS)の踏み台にされる危険性が高まります。
特に、古いバージョンのRubyで動作するWebアプリケーションは、最新の攻撃手法に対して無防備な状態と言わざるを得ません。
エコシステムからの孤立と依存関係の崩壊
Rubyの魅力である豊富なGem(ライブラリ)のエコシステムからも、Ruby 2.6はすでに切り捨てられています。
多くの主要なGem(Rails, Devise, Sidekiqなど)は、すでにRuby 2.7以降、あるいは3.x系を必須要件としています。
最新のセキュリティ修正が含まれたGemを利用できないことは、間接的にアプリケーションの脆弱性を増大させます。
古いGemを使い続けるために他のライブラリのアップデートも止まってしまい、結果として依存関係が複雑に絡み合った「アップデート不可能なシステム」へと陥ってしまいます。
インフラ環境との不整合
最新のクラウドプラットフォームやコンテナイメージ(Alpine LinuxやUbuntuの最新LTSなど)では、古いRubyのビルドに必要な古い共有ライブラリ(OpenSSL 1.1系など)のサポートが終了しています。
例えば、最新のOS環境でRuby 2.6をコンパイルしようとすると、OpenSSLのバージョン不整合によりビルドエラーが発生するケースが増えています。
これにより、インフラの脆弱性対応(OSアップデート)さえもRuby 2.6が原因で阻害されるという悪循環が発生します。
| リスク項目 | 影響内容 |
|---|---|
| セキュリティ | Ruby本体の脆弱性が放置され、不正アクセスの標的となる |
| ライブラリ | 最新のGemがインストールできず、機能追加や修正が困難になる |
| 開発効率 | 現代的な構文やツールが使えず、エンジニアのモチベーションが低下する |
| インフラ | 最新OSやマネージドサービス(AWS Lambda等)での実行が困難になる |
Ruby 2.6から最新バージョンへの技術的変遷
Ruby 2.6から最新の3.x系(2026年現在の主流)の間には、言語仕様としていくつかの重要な変更点があります。
これらを理解することが、スムーズな移行の第一歩となります。
キーワード引数の仕様変更
Ruby 2.7以降、そしてRuby 3.0で完全に実施された最大の変更は、キーワード引数と通常のハッシュ引数の分離です。
Ruby 2.6までは、メソッドの引数にハッシュを渡すと、暗黙的にキーワード引数として扱われることがありました。
# Ruby 2.6では許容されるが、3.0以降ではエラーになる例
def greet(name:, message: "Hello")
  puts "#{message}, #{name}!"
end

options = { name: "Alice", message: "Hi" }
greet(options) # Ruby 2.6では動作するが、Ruby 3.xではArgumentError
Ruby 3.x系では、ハッシュをキーワード引数として渡す場合は明示的にダブルアスタリスク \*\* を使用する必要があります。
# Ruby 3.xでの正しい書き方
greet(**options)
この変更は、レガシーコードをアップデートする際、最も多くの修正箇所を生む要因となります。
Ruby 3.x系で進化したパフォーマンスとYJIT
Ruby 2.6で試験的に導入されたMJITは、Ruby 3.x系で大きく進化し、さらにShopifyが開発したYJIT(Yet Another JIT)の導入により、実用的なアプリケーションの実行速度が劇的に向上しました。
Ruby 2.6と比較して、Ruby 3.3や3.4以降では、Railsアプリケーションのレスポンスタイムが20%から30%程度高速化されるケースも珍しくありません。
最新環境へ移行することは、サーバーリソースの節約とユーザー体験の向上に直結します。
型定義(RBS)と静的解析の導入
Ruby 3.0からは、Rubyコードに型情報の定義を付与できる RBS や、型推論ツールである TypeProf が標準で提供されるようになりました。
レガシーコードの保守において、動的型付け特有の「どこで何が渡されているか不明」という問題は大きな障壁です。
最新バージョンへ移行し、RBSによる型定義を導入することで、リファクタリングの安全性が格段に高まります。
段階的なアップデート戦略
Ruby 2.6から一気に最新の3.x系へ上げるのは、互換性の問題から推奨されません。
安全な移行のためには、ステップを踏んだ計画的なアップデートが必要です。
ステップ1:現状分析とテスト網羅率の向上
移行作業を開始する前に、現在のコードベースに対して十分なテストが存在することを確認します。
RSpecやMinitestのテストカバレッジが低い状態でのアップデートは、本番環境での障害を招く自殺行為です。
まずは、現状のRuby 2.6環境でCI(継続的インテグレーション)を整備し、すべてのテストがパスする状態を作ります。
また、Bundler を使用して、依存しているGemのリストを整理し、すでにメンテナンスが止まっているGemがないかを確認します。
ステップ2:Ruby 2.7を経由した警告への対処
Ruby 2.6から3.0以降へ移行する際の「ブリッジ」として、Ruby 2.7を使用します。
Ruby 2.7は、将来的にRuby 3.0でエラーになる箇所を「警告(Deprecation Warning)」として出力してくれる唯一のバージョンです。
- Ruby 2.7にバージョンを上げ、アプリケーションを起動する。
- テストを実行し、出力されるキーワード引数に関する警告をすべて収集する。
- 警告箇所を一つずつ修正し、Ruby 2.7で警告が出ない状態にする。
このプロセスを経ることで、Ruby 3.0へ上げた際の大規模な実行エラーを未然に防ぐことができます。
ステップ3:Ruby 3.x系へのジャンプと非互換性の修正
Ruby 2.7で警告をすべて排除できたら、いよいよRuby 3.x系(可能であればその時点の最新安定版)へ移行します。
この段階では、主に以下の点に注意します。
- 標準ライブラリの外出し: Ruby 3.xでは、一部の標準ライブラリ(net-smtp, sdbmなど)がGemとして切り出されています。これらを使用している場合は、
Gemfileに明示的に追加する必要があります。 - Proc.new の挙動: 引数なしで
Proc.newを呼び出す際の挙動が変更されているなど、細かな非互換性を修正します。
# Ruby 2.6までの古い書き方
def run_block
  Proc.new.call
end
run_block { puts "Hello" }

# Ruby 3.xではブロックを明示的に受け取る必要がある
def run_block(&block)
  block.call
end
レガシーコードを保守・改善するための実践手法
Rubyのバージョンアップは、単なる環境更新ではなく、コードの品質を改善する絶好の機会です。
最新環境へ移行した後の保守性を高める手法を紹介します。
CI/CD環境の再構築
古いプロジェクトでは、CI/CD環境が放置されていることがよくあります。
GitHub Actionsなどのモダンなツールを使用し、複数のRubyバージョン(移行中なら2.7と3.x両方)でテストが自動実行される仕組みを構築しましょう。
また、RuboCop を導入し、Ruby 3.xのスタイルガイドに合わせたコード修正を自動化することも有効です。
# .github/workflows/ruby_test.yml の例
name: Ruby Tests
on: [push, pull_request]
jobs:
  test:
    runs-on: ubuntu-latest
    strategy:
      matrix:
        ruby-version: ['3.3', '3.4', '3.5']
    steps:
    - uses: actions/checkout@v4
    - name: Set up Ruby
      uses: ruby/setup-ruby@v1
      with:
        ruby-version: ${{ matrix.ruby-version }}
        bundler-cache: true
    - name: Run tests
      run: bundle exec rspec
依存Gemの棚卸しと脆弱性診断
Ruby本体をアップデートした後は、依存しているGemも可能な限り最新版に更新します。
bundle update を実行する際は、一気に更新するのではなく、主要なGem(Railsなど)を一つずつ更新し、その都度テストが通るか確認する手法が安全です。
また、bundler-audit をCIに組み込むことで、既知の脆弱性が含まれるGemがプロジェクトに混入するのを防ぐことができます。
コンテナ化による実行環境の隔離
開発環境と本番環境の差異をなくすために、Dockerによるコンテナ化は必須です。
Ruby 2.6時代のプロジェクトをコンテナ化していない場合は、移行のタイミングで導入を検討してください。
コンテナイメージに最新のRubyベースイメージを使用することで、ライブラリの依存関係が整理され、将来的なバージョンアップも容易になります。
最新バージョンへの移行で得られる恩恵
最後に、Ruby 2.6を脱却し最新環境へ移行することで得られる具体的なメリットを整理します。
- セキュリティの担保:脆弱性攻撃のリスクを最小限に抑え、企業の信頼性を守ります。
- 開発スピードの向上:パターンマッチングや1行メソッド定義など、Ruby 3.xで導入された便利な構文が利用可能になり、コードの記述量が削減されます。
- インフラコストの最適化:YJITやメモリ管理の改善により、リソース効率が向上し、クラウド利用料の削減に寄与します。
- エンジニアの採用と定着:エンジニアは常に新しい技術に触れることを好みます。レガシーすぎる環境は採用において大きなデメリットとなりますが、最新環境を維持することは優秀な人材を引きつける要因となります。
まとめ
2026年において、Ruby 2.6を使い続けることは、もはや「動いているから大丈夫」という理屈が通用しない段階に達しています。
セキュリティ、パフォーマンス、メンテナンス性のすべての面で限界を迎えており、早急な移行計画の策定が求められます。
移行作業は確かに工数を要しますが、Ruby 2.7を経由した段階的なアップデートと、テスト自動化の整備を組み合わせることで、リスクを最小限に抑えながら進めることが可能です。
レガシーコードという重荷を最新のRubyの力で資産へと変え、より堅牢で効率的なシステム運用を目指しましょう。
アップデートは単なる「修正」ではなく、アプリケーションの未来に対する「投資」です。
今日から、Ruby 2.6からの脱却に向けた一歩を踏み出してみてください。