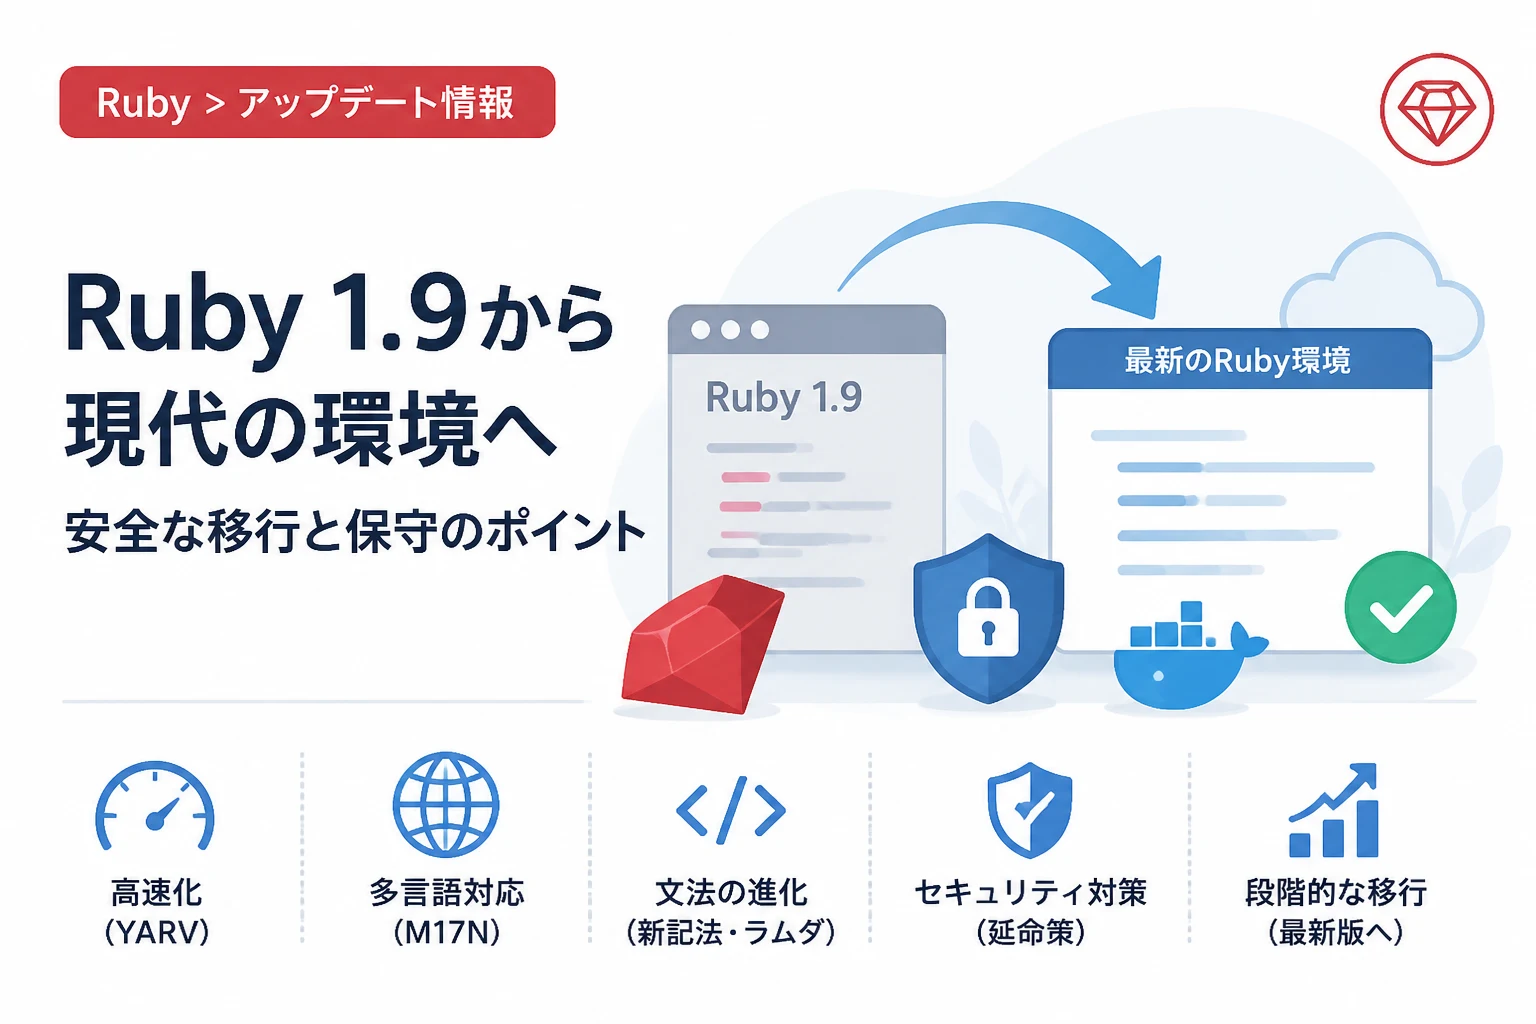
Rubyの開発史において、Ruby 1.9は単なるマイナーアップデートではなく、言語の基礎構造を劇的に進化させた極めて重要なバージョンです。
2026年現在、最新のRubyはさらなる高速化と並列処理の強化を果たしていますが、レガシーシステムの保守や大規模なマイグレーションプロジェクトにおいては、いまだにRuby 1.9の仕様理解が欠かせない場面が存在します。
本記事では、Ruby 1.9がもたらした基本仕様の変化を振り返りつつ、現代のRuby環境へ安全に移行するための実務的な指針と、やむを得ず保守を継続する際の注意点について詳しく解説します。
Ruby 1.9の歴史的位置付けと現代における意味
Ruby 1.9は、2007年の1.9.0リリースから始まり、2009年の1.9.1で実用的な安定版としての地位を確立しました。
それまでのRuby 1.8系と比べ、内部エンジンの一新や多言語対応 (M17N) の導入など、言語のあり方を根本から変える変更が含まれていました。
2026年の今日において、新規プロジェクトでRuby 1.9を選択することはありません。
しかし、エンタープライズ領域では「動いているものを触らない」という判断の結果、Ruby 1.9ベースのアプリケーションが塩漬け状態で残っているケースが散見されます。
これらのシステムを現代のセキュリティ基準に適合させ、最新のRuby (3.x系やそれ以降) に引き上げるためには、まずRuby 1.9特有の挙動と、現代のRubyとの差異を正確に把握する必要があります。
1.9で導入された画期的な基本仕様
Ruby 1.9における最大の変更点は、実行エンジンの「YARV」への移行と、文字列の扱いに関する「M17N (Multilingualization)」の導入です。
これらは現在のRubyのパフォーマンスと国際化対応の基礎となっています。
YARV (Yet Another Ruby VM) による高速化
Ruby 1.8までは、ソースコードを抽象構文木 (AST) に変換し、それを直接解釈して実行する「構文木走査型」のインタプリタでした。
Ruby 1.9からは、ソースコードを一度「仮想マシン命令 (バイトコード)」にコンパイルし、スタックマシン型のVMであるYARV上で実行する方式に変更されました。
この変更により、ループ処理やメソッド呼び出しのオーバーヘッドが大幅に削減され、当時のベンチマークではRuby 1.8比で数倍の高速化を達成しました。
多言語対応 (M17N) とエンコーディング
Ruby 1.9以前、Rubyの文字列は単なるバイト列として扱われていました。
しかし、1.9からはすべての文字列オブジェクトが「どの文字コードで表現されているか」というエンコーディング情報を持つようになりました。
これにより、一つのプログラム内でUTF-8、Shift_JIS、EUC-JPといった異なる文字コードを混在させて扱うことが可能になりました。
その一方で、スクリプト自体の文字コードを指定する「マジックコメント」の記述が必要不可欠となりました。
# encoding: utf-8
# 上記のようなマジックコメントでスクリプト自体のエンコーディングを指定する

str = "こんにちは"
puts str.encoding # => UTF-8
現代のRuby 3.x環境では、デフォルトの外部エンコーディングがUTF-8に固定されていることが多いですが、Ruby 1.9当時は環境依存の挙動が多く、Encoding.default_externalの設定ミスによる文字化けやエラーが頻発したため、移行期における最大の障壁となりました。
文法の進化とハッシュ記法の導入
Ruby 1.9では、開発者の生産性を高めるための新しいシンタックスが数多く導入されました。
現在では当たり前のように使われている以下の記法は、Ruby 1.9から始まったものです。
- 新しいハッシュ記法:
{ key: value }という、JSONに似た短い記法が可能になりました。 - ラムダの短縮記法:
->(a, b) { ... }(通称: スティギー・ラムダ) が導入されました。 - ブロック変数のスコープ: ブロック外の同名変数に影響を与えないよう、変数の局所性が強化されました。
# Ruby 1.8 までのハッシュ記法
old_hash = { :name => "Ruby", :version => 1.8 }

# Ruby 1.9 から導入された新しい記法
new_hash = { name: "Ruby", version: 1.9 }

# ラムダの新しい書き方
my_lambda = ->(x) { x * 2 }
puts my_lambda.call(5)10Ruby 1.9系システムの現代における課題
2026年においてRuby 1.9を運用し続けることは、技術的・ビジネス的に大きなリスクを伴います。
主な課題は以下の3点に集約されます。
セキュリティリスクと脆弱性対応の欠如
Ruby 1.9は2015年に公式サポート (EOL) が終了しています。
それ以降に発見されたRuby本体の脆弱性に対するパッチは提供されておらず、OSの更新やOpenSSLのバージョンアップに伴うライブラリの非互換性も深刻です。
特にTLS 1.3が標準となっている現代のネットワーク環境において、Ruby 1.9時代の古いライブラリでは、外部APIとの通信やHTTPS通信そのものが確立できない、あるいは安全性が著しく低い暗号化プロトコルしか使用できないといった問題が発生します。
ライブラリ (Gem) のエコシステムからの乖離
主要なGem (Ruby on Rails, Devise, Nokogiriなど) は、とっくの昔にRuby 1.9のサポートを終了しています。
現代のGemをインストールしようとしても、Rubyのバージョン要件を満たせず、依存関係の解決が不可能です。
これにより、新しい機能の実装や、ライブラリ側のセキュリティアップデートの恩恵を一切受けられない「技術的負債の固定化」が生じます。
実行環境の構築困難
最新のmacOSやUbuntuといったOS上でRuby 1.9を直接ビルドすることは非常に困難です。
Cコンパイラ (GCCやClang) のバージョンが進みすぎているため、当時のソースコードがそのままではコンパイルエラーになるケースが多いためです。
開発環境を整えるだけでも多大なコストがかかることが、保守作業の妨げとなります。
モダンなRubyへの移行戦略
Ruby 1.9から現代のRuby (3.x/4.x) へ移行するための、推奨される実務的なステップを解説します。
段階的なバージョンアップの検討
一度に最新バージョンへ飛び越えるのは、破壊的変更の影響範囲が大きすぎるため危険です。
推奨されるステップは以下の通りです。
- Ruby 2.0 / 2.1 への移行: 1.9と互換性が高く、最初のステップとして適しています。
- Ruby 2.7 への移行: 2.x系の最終安定版であり、3.xで導入されるキーワード引数の変更に関する警告を出してくれるため、移行の準備に最適です。
- Ruby 3.x 以降への移行: ここでRactorや静的解析ツール (TypeProf) などの現代的な機能をフル活用できるようになります。
非互換性のチェックポイント
移行に際して特に注意すべきポイントを以下の表にまとめました。
| 項目 | Ruby 1.9 の挙動 | 現代の Ruby (3.x) の挙動 | 影響 |
|---|---|---|---|
| 文字列の扱い | String#[] は文字を返す | 継続 (1.8以前はバイトを返していた) | 1.8からの移行時に注意が必要だった点 |
| キーワード引数 | 通常のハッシュとして扱われる | ハッシュと厳密に分離 | 2.7から3.0への移行時に修正が必要 |
| エンコーディング | デフォルトが環境依存 | デフォルトが UTF-8 に固定 | スクリプトの文字コード不一致によるエラー |
| 定数参照 | Module.nesting に依存 | より厳密な探索ルール | 複雑な継承関係での定数未定義エラー |
静的解析とテストコードの整備
移行を成功させる絶対条件は、十分なテストカバレッジです。
Ruby 1.9で動作している間に、可能な限りテストコード (RSpecやMinitest) を充実させてください。
また、現代のツールであるRuboCopを導入し、ターゲットとするRubyバージョンに合わせた自動修正機能を活用することで、構文レベルの互換性問題を効率的に解決できます。
レガシー環境の保守・延命措置
どうしても直ちに移行できない場合、2026年という時代に即した最低限の保守方法を検討する必要があります。
Dockerによる実行環境のコンテナ化
ホストOSのライブラリ更新による影響を遮断するため、Dockerによるコンテナ化は必須です。
Ruby 1.9が動作する古いベースイメージ (Debian Wheezyなど) を使用し、実行環境を完全に分離します。
ただし、ベースイメージ自体に脆弱性が含まれるため、インターネットから直接アクセスされない内部ネットワーク内でのみ動作させるなどのネットワーク制限が必要です。
# Ruby 1.9を動かすための古いイメージの例(あくまで概念)
FROM debian:wheezy

RUN apt-get update && apt-get install -y \
    ruby1.9.1 \
    ruby1.9.1-dev \
    build-essential \
    libssl-dev

# 現代のSSL/TLS要件に対応するため、プロキシ経由での通信を検討する必要がある
ネットワーク・シールドの導入
アプリケーションコードを修正せずにセキュリティリスクを低減する方法として、WAF (Web Application Firewall) やリバースプロキシを前段に配置する方法があります。
Ruby 1.9の脆弱性を突く攻撃をネットワークレイヤーでブロックしつつ、古い暗号化プロトコルをフロントエンドのプロキシ (Nginxなど) で終端させ、現代の通信要件を満たすように構成します。
Ruby 1.9から現代へ繋がる技術資産
Ruby 1.9を単なる「古いバージョン」として切り捨てるのではなく、そこから学べる技術的資産もあります。
Enumeratorと遅延評価の基礎
Ruby 1.9で強化された Enumerator クラスは、その後の Enumerator::Lazy 導入への道筋を作りました。
外部イテレータとしての振る舞いや、無限リストの扱いといった概念は、1.9で確立されました。
# 1.9から本格導入されたEnumerator
enum = [1, 2, 3].map
puts enum.next # => 1
puts enum.next # => 21
2このような「列挙」という概念の抽象化は、現代のRubyプログラミングにおいても非常に重要な設計指針となっています。
Fiberによる軽量並行処理
Ruby 1.9で導入された Fiber は、協調的なマルチタスクを実現する仕組みです。
当時は限定的な用途しかありませんでしたが、Ruby 3.0で導入された Fiber Scheduler により、ノンブロッキングI/Oを効率的に扱うための基盤として再注目されています。
1.9の仕様を理解することは、最新の並行処理メカニズムを理解するための近道でもあります。
まとめ
Ruby 1.9は、Rubyという言語が「スクリプト言語」から「エンタープライズや複雑なシステムを支える本格的な言語」へと脱皮した記念碑的なバージョンです。
YARVによる高速化やM17Nによる国際化対応など、その基本仕様の多くは、形を変えながら現在のRubyにも息づいています。
しかし、2026年の技術環境において、Ruby 1.9をそのまま使い続けることは極めて高いリスクを伴います。
本記事で解説した移行のステップや、Dockerを用いた一時的な保護措置を参考に、一刻も早く現代のRuby環境へのアップデートを計画してください。
過去の仕様を正しく理解することは、単なる保守のためだけではなく、これからのRubyが歩む未来をより深く理解することにも繋がります。
レガシーコードと向き合いながらも、視線は常に最新の技術スタックへと向けていきましょう。