
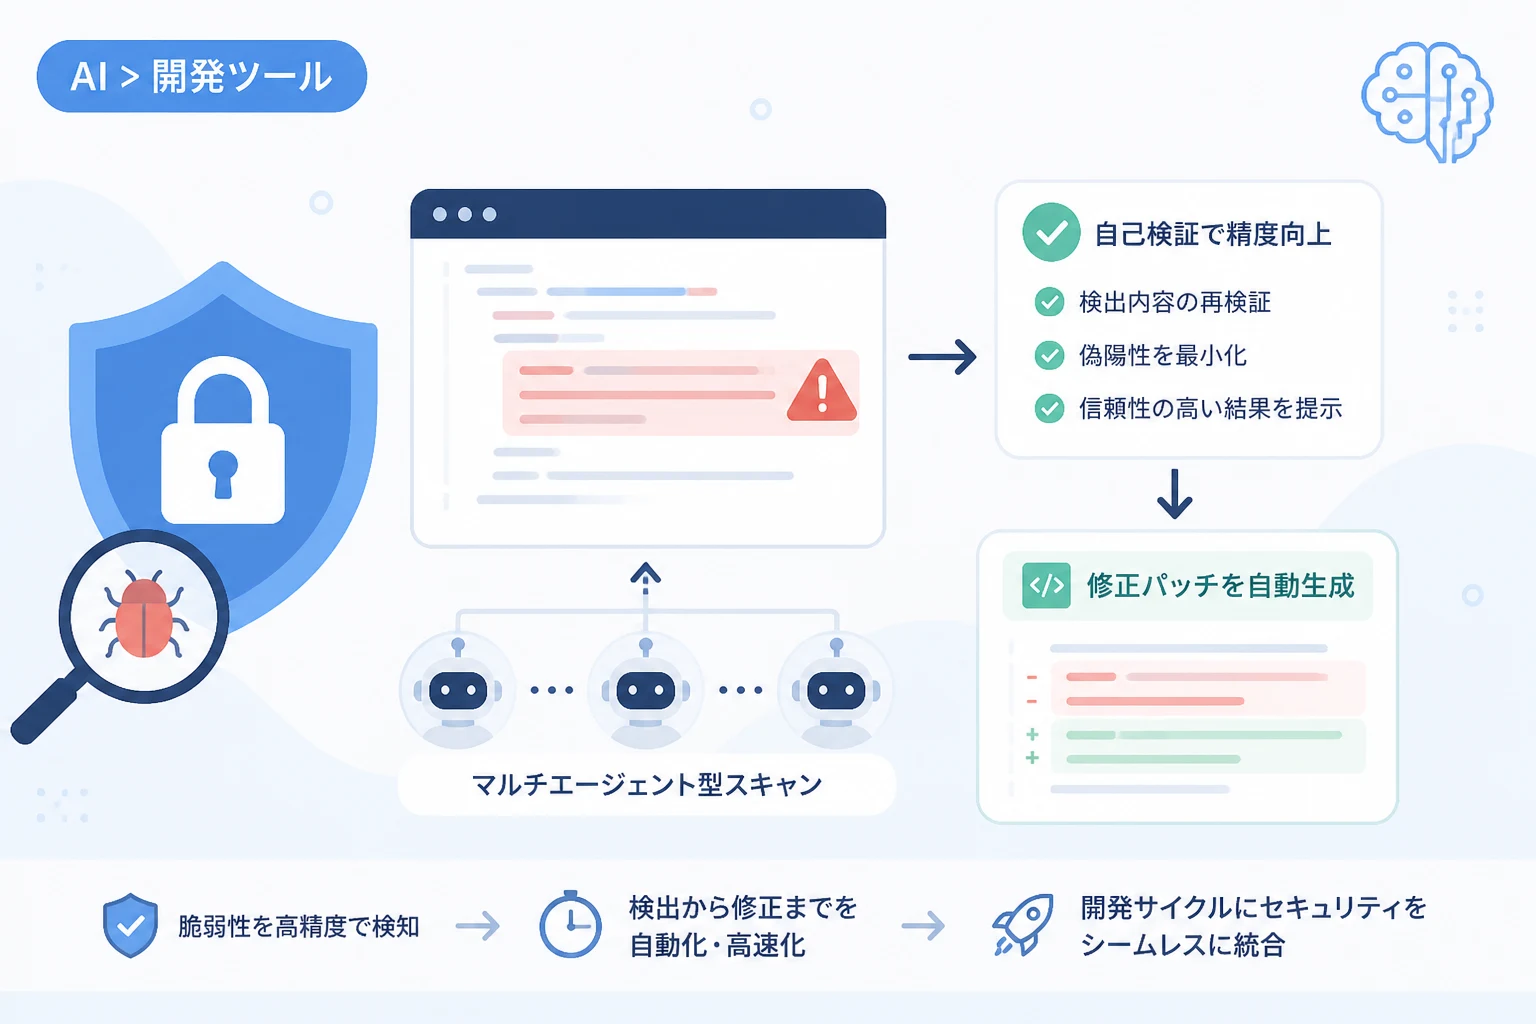
AIによるソフトウェア開発の自動化が急速に進展する中、Anthropicはコードベース内の脆弱性を特定し、即座に修正案を提示する防御的セキュリティツール「Claude Security」をクローズドプレビューからベータ版へと移行しました。これまで限定された企業のみが利用可能だった本機能は、現在「Claude Enterprise」プランのユーザー向けに提供されており、近いうちに「Team」および「Max」プランへの展開も予定されています。
開発サイクルにおけるセキュリティの「左シフト」を加速させる、次世代のDevSecOpsソリューションとして注目を集めています。
高度なマルチエージェント型スキャンと多層的な検証プロセス
Claude Securityの最大の特徴は、単一の静的解析ツールとは一線を画すマルチエージェントアーキテクチャにあります。
従来のスキャナが既知のパターン照合に頼る傾向があるのに対し、Claude Securityは複数のエージェントが並列で動作し、ソースコード全体のデータフローを詳細に追跡します。
これにより、複雑に絡み合う攻撃表面(アタックサーフェス)の全体像を正確に把握することが可能です。
偽陽性を最小化する自己検証パイプライン
セキュリティツールにおける最大の課題は「誤検知(偽陽性)」によるエンジニアの疲弊です。
Claude Securityはこの問題を解決するため、検出した問題に対して追加の検証パイプラインを実行し、AI自らがその妥当性を徹底的に検証するプロセスを導入しています。
AIが自身の発見に対して「挑戦」し、確証が得られたものだけを通知することで、ノイズを劇的に削減しています。
| 機能 | 特徴 | 開発へのメリット |
|---|---|---|
| 並列エージェントスキャン | 複数のAIエージェントが同時並行で解析 | 大規模なコードベースでも高速に処理を完了 |
| データフロー解析 | 変数の挙動やデータの流れを追跡 | 従来のパターンマッチングでは見逃すゼロデイ攻撃を検知 |
| 自己検証機能 | 検出した脆弱性の妥当性をAIが再チェック | 修正不要なアラートを減らし、開発効率を向上 |
| 修正パッチの自動生成 | 脆弱性箇所のコード修正案を提示 | 修正作業にかかる時間を分単位に短縮 |
検出から修正までのタイムラグをゼロにする統合環境
本ツールの真価は、脆弱性を「見つける」だけでなく、シームレスに「直す」までを完結させる点にあります。
検出された各問題には推奨される修正パッチがデフォルトで付随しており、ユーザーはClaude Code(コマンドライン型コーディングエージェント)のセッションを開くことで、コンテキストを維持したまま修正作業を完了できます。
開発とセキュリティの橋渡し
これまでのワークフローでは、セキュリティチームが脆弱性を報告してから開発チームが修正を適用するまで、数日から数週間のタイムラグが発生することが一般的でした。
Claude Securityを利用すれば、エンジニアリング側が即座に修正内容を確認・適用できるため、「報告と修正の往復」という非効率なプロセスが排除されます。
Claude SecurityとClaude Code Reviewの役割分担
Anthropicは、GitHub上のプロジェクト全体をスキャンする「Claude Code Review」も提供していますが、今回の「Claude Security」とはその焦点が異なります。
- Claude Code Review: コード全体の品質、一般的なバグ、保守性などを幅広くチェックする「汎用的なレビューエージェント」です。
- Claude Security: 脆弱性検知と攻撃シナリオの分析に特化しており、より深度のあるセキュリティ検証を行います。
Anthropicのプロダクト部門は、Code Reviewもセキュリティ問題をフラグ立てするものの、「Claude Securityほど徹底的ではない」と言及しており、高度なセキュリティ要件が求められるプロダクションコードにおいては、専用ツールであるClaude Securityの活用が推奨されています。
ベータ版で追加された新機能と将来の展望
プレビュー期間中、Anthropicは「数百の組織」からのフィードバックを元に、運用に不可欠な機能を大幅に強化しました。
1. スキャンの定期実行と管理
脆弱性スキャンを特定のスケジュールで自動実行する機能が追加されました。
また、検出された項目に対してコメントを付けて非表示にしたり、組織固有の要件に合わせて結果を調整したりすることが可能です。
2. 外部ツールとの連携
スキャン結果をCSVやMarkdown形式でエクスポートできるようになり、既存のチケット管理システムや社内のセキュリティレポートへの統合が容易になりました。
3. モデルの進化
現在のバックボーンにはOpus 4.7が採用されており、非常に高い推論能力を発揮しています。
将来的には、よりサイバーセキュリティに特化したモデルである「Claude Mythos」の知見がさらに統合されることで、検知能力が飛躍的に向上することが期待されています。
まとめ
AnthropicのClaude Securityベータ版公開は、AIが単なる「コード生成の補助」から、「システムの守護者」へと進化を遂げたことを象徴しています。
膨大なコードベースから人手では見落としがちな脆弱性を瞬時に見つけ出し、修正パッチまで用意するその能力は、現代のソフトウェア開発における強力な武器となるでしょう。
今後、TeamプランやMaxプランへ展開されることで、より多くの開発現場で「AIによる自己修復型セキュリティ」が標準的なプロセスになっていくことは間違いありません。