
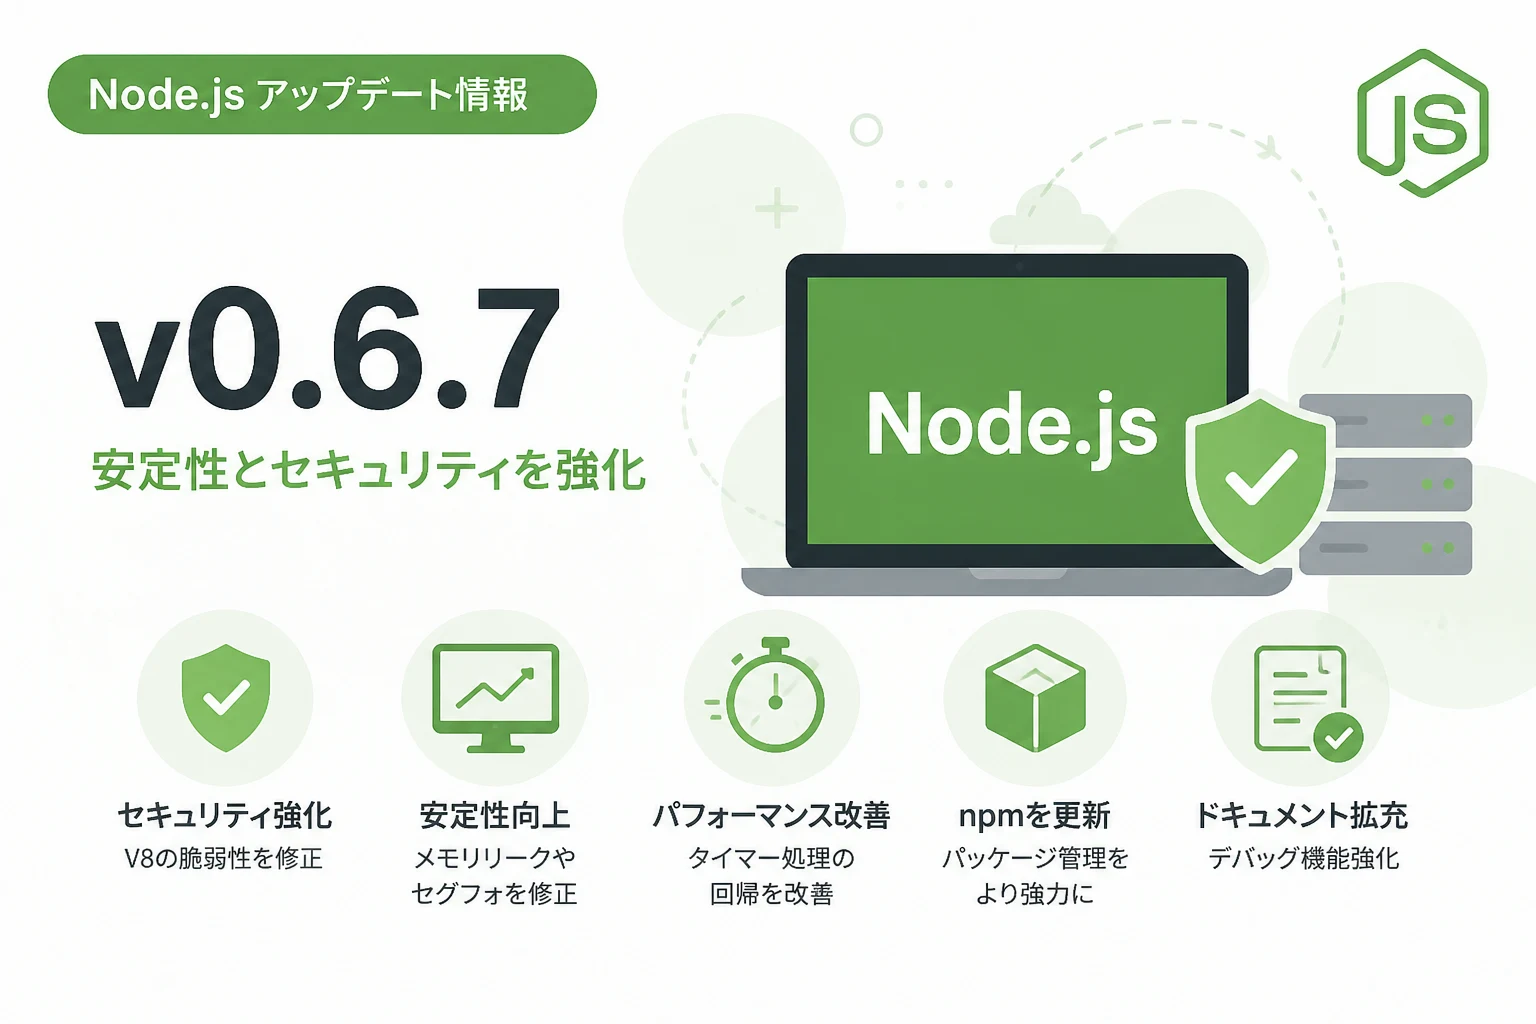
Node.jsコミュニティは、2012年1月6日に最新の安定版となる「Node.js v0.6.7」をリリースしました。
このアップデートは、セキュリティ上の脆弱性への対応や主要コンポーネントの刷新を含む、非常に重要なメンテナンスリリースとなっています。
特にWebサーバーの安定性に直結する修正が含まれているため、当時のユーザーにとって迅速な移行が推奨される内容でした。
セキュリティの強化とV8エンジンのアップデート
今回のリリースにおける最大のトピックは、V8 JavaScriptエンジンにおけるハッシュ衝突の脆弱性への対策です。
この問題は、悪意のある入力によってハッシュテーブルの処理負荷を意図的に高め、サービス不能状態 (DoS攻撃) を引き起こすリスクがありました。
Node.js v0.6.7では、V8エンジンをバージョン 3.6.6.15 へとアップグレードすることで、この脆弱性を解消しています。
ただし、この修正の影響によりMIPSアーキテクチャにおいて一部動作に制約が生じている点には注意が必要です。
プラットフォームごとの互換性を維持しつつ、セキュリティを最優先した判断が行われました。
パッケージマネージャーnpmの更新と開発体験の向上
Node.jsの開発に欠かせないツールであるnpmもバージョン 1.1.0-beta-10 へとアップグレードされました。
ベータ版ではありますが、依存関係の解決やインストールの安定性が向上しており、エコシステムの健全な発展を支える改良となっています。
また、ドキュメントに関しても多くの開発者によって大幅な更新が行われ、APIの利用方法がより明確になりました。
コミュニティメンバーによる積極的な貢献により、開発者がよりスムーズに学習できる環境が整えられています。
メモリリークの解消とシステムの安定化
サーバーサイドでの長期運用において懸念されていた、いくつかのメモリリーク問題が本バージョンで修正されています。
具体的には、dgramモジュールやtimersモジュールにおける内部的なメモリ管理が改善されました。
また、node_http_parser.ccで発生していたセグメンテーションフォルトの原因も特定され、修正が施されています。
これにより、高負荷なHTTP通信を行う環境下での信頼性が一段と高まりました。
ネットワークおよびストリーム関連の修正
ストリーム処理における Socket.pause の挙動や、XMLHttpRequest を書き込み可能なファイルストリームにパイプした際のハングアップ問題も解決されています。
これらは、多くの貢献者によって報告された不具合 (Issue #1980, #2263 など) に基づく修正です。
また、HTTPリソースのリーク問題も解消されており、ネットワーク層の堅牢性が向上しました。
さらに、OpenSSLのエラーをリクエスト時に適切に捕捉できない問題も修正され、通信の安全性が高まっています。
タイマー処理のパフォーマンス改善
以前のバージョンで見られたタイマー処理のパフォーマンス低下 (回帰不具合) が修正されました。
タイマー管理のロジックが最適化されたことで、大量のタイムアウトイベントを扱うアプリケーションの効率が改善しています。
以下に、基本的なタイマー利用のコード例を示します。
// タイマーを使用した簡単な例
setTimeout(() => {
    console.log("Timer executed after 1 second.");
}, 1000);Timer executed after 1 second.暗号化とデバッグ機能の強化
cryptoモジュールにおいては、HexDecodeの再実装が行われ、snprintfへの依存を排除するなどの最適化が進んでいます。
デバッガ機能についても、バックトレースの要求時に参照を伴わないオプションが追加されるなど、開発時の利便性が向上しました。
DTraceの ustack ヘルパーの追加により、実行時の挙動解析も容易になっています。
まとめ
Node.js v0.6.7は、単なるバグ修正に留まらず、V8エンジンの脆弱性対応という極めて重要な役割を担ったリリースです。
メモリリークの解消やタイマーのパフォーマンス改善など、サーバーとしての実用性を高めるための地道な改良が数多く積み重ねられています。
2012年初頭というNode.jsの黎明期において、このような安定性の追求は、後の広範な普及に向けた不可欠なステップであったと言えるでしょう。