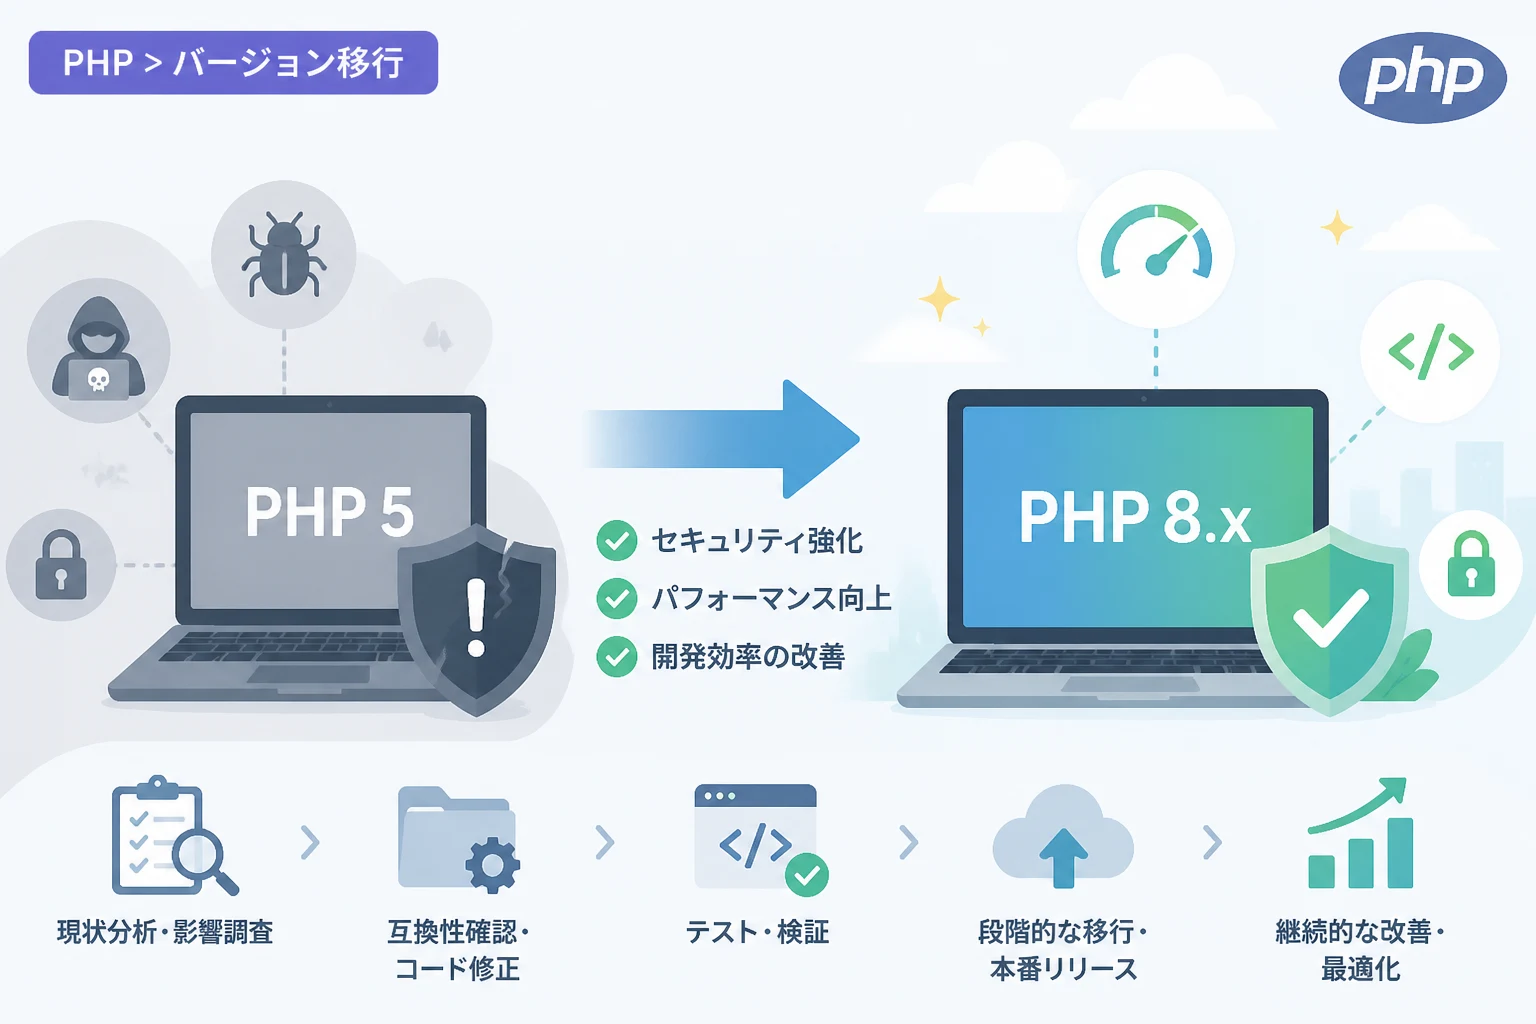
インターネットの技術革新が加速し続ける2026年現在においても、驚くべきことに特定の環境下では依然としてPHP 5が稼働しているケースが見受けられます。
しかし、PHP 5系の最終バージョンであるPHP 5.6の公式サポートが終了してから既に長い歳月が経過しており、この古いバージョンを使い続けることは組織にとって計り知れないリスクを伴います。
本記事では、2026年の視点からPHP 5が抱える脆弱性の本質と、モダンなPHP 8.x系以降の環境へ安全に移行するための実践的なアプローチを再確認していきます。
レガシーなシステムを抱えるIT担当者やエンジニアが、今すぐ取り組むべきセキュリティ対策と移行のロードマップについて詳しく見ていきましょう。
PHP 5の現状とサポート終了の背景
公式サポート終了から経過した年月
PHP 5.6の公式サポートは、2018年12月31日をもってすべてのセキュリティ修正を含め完全に終了しました。
2026年現在、サポート終了から約7年以上が経過しており、この間に発見された多くの脆弱性に対して公式な修正パッチは提供されていません。
OSベンダーによる延長サポートを利用している場合でも、その範囲には限界があり、言語そのものの設計の古さに起因するリスクを完全に排除することは不可能です。
なぜ今なおPHP 5が残っているのか
企業の基幹システムや、長年運用されているWebアプリケーションの中には、当時のライブラリやフレームワークに強く依存しているものが存在します。
移行に伴う膨大な工数やコスト、そして「動いているものには手を触れない」という保守的な考え方が、近代化を阻む大きな壁となっています。
しかし、こうしたレガシーシステムはサイバー攻撃者にとって格好の標的となり、組織全体のセキュリティホールになりかねません。
PHP 5を使い続けることによる主な脆弱性とセキュリティリスク
セキュリティパッチの不在という致命的欠陥
もっとも深刻な問題は、新しく発見された脆弱性に対して無防備であるという点です。
脆弱性情報データベース(CVE)には、PHP 5に関連する深刻な脆弱性が多数登録されていますが、これらは公式には修正されません。
攻撃者は公開されているこれらの脆弱性を利用し、容易にシステムの制御を乗っ取ることが可能になります。
具体的な脆弱性の例:リモートコード実行(RCE)
PHP 5系では、特定の関数やデータ処理の不備を利用した「リモートコード実行」の脆弱性がしばしば報告されてきました。
例えば、unserialize()関数におけるオブジェクト注入の脆弱性は、攻撃者がサーバー上で任意のスクリプトを実行する手段を与えてしまいます。
以下のコードは、PHP 5環境で危険とされる典型的な処理のイメージです。
// PHP 5で危険なデシリアライズの例
// 外部からの入力をそのまま unserialize に渡すと、オブジェクト注入攻撃の標的になります
$data = $_GET['user_input'];
$user_object = unserialize($data);
このようなコードが残っている場合、2026年の高度化した攻撃手法に対して防衛する手段はほとんど残されていません。
古い暗号化方式と通信プロトコル
PHP 5が主流だった時代の暗号化ライブラリ(mcryptなど)は、現在では非推奨または廃止されています。
また、TLS 1.0や1.1といった古いプロトコルに依存している場合、現代のブラウザや外部APIとの通信が遮断されるリスクもあります。
セキュリティ強度の低い暗号化アルゴリズムを使用し続けることは、データの漏洩や改ざんを許容していることと同義です。
モダンなPHP環境(PHP 8.x系)への移行メリット
パフォーマンスの劇的な向上
PHP 5からPHP 7、そして現在のPHP 8系へと進化する過程で、実行速度は飛躍的に向上しました。
JIT(Just-In-Time)コンパイラの導入により、計算処理の重いスクリプトではPHP 5時代の数倍のパフォーマンスを発揮することがあります。
サーバーリソースの節約は、クラウド利用料の削減やレスポンスタイムの改善に直結し、UXの向上に寄与します。
強力な型システムによる品質維持
最新のPHPでは、引数や戻り値に対する型宣言が大幅に強化されています。
これにより、実行時のエラーを未然に防ぐことができ、デバッグ作業の工数を大幅に削減することが可能です。
堅牢なコードベースを構築することは、長期的なメンテナンスコストの抑制につながります。
最新のフレームワークとエコシステムの活用
LaravelやSymfonyといった主要なフレームワークの最新版は、もはやPHP 5をサポートしていません。
モダンな環境へ移行することで、これらフレームワークが提供する高度なセキュリティ機能や便利なライブラリ群をフルに活用できるようになります。
最新のツールセットを使用できることは、エンジニアの採用やモチベーション維持の観点からも非常に重要です。
PHP 5から移行するための実践的ステップ
現状のコードベースの棚卸し
移行プロジェクトの第一歩は、現在稼働しているコードの全体像を把握することです。
どのファイルでどのような関数が使われているのか、依存している外部ライブラリは何かをリストアップする必要があります。
特に、独自に開発された古いライブラリが移行の大きな障壁になることが多いため、重点的に調査します。
互換性チェックツールの活用
手動ですべてのコードを確認するのは現実的ではありません。
PHP_CodeSnifferや、より高度な静的解析を行うRectorといったツールを使用することで、非推奨となった関数や構文を自動的に抽出できます。
これらのツールは、単に問題を指摘するだけでなく、自動的に修正案を提示してくれる機能も備えています。
段階的なアップデート戦略
一気にPHP 5から最新のPHP 8.xへジャンプするのはリスクが高いため、段階的なアプローチを推奨します。
まず、PHP 7.4程度をターゲットにして致命的な構文エラーを解消し、その後にPHP 8系の機能を取り入れていく流れが一般的です。
各ステップで自動テストを実行し、機能にデグレードが発生していないかを常に確認することが成功の鍵となります。
移行時に直面する技術的な課題と解決策
廃止された関数と構文の修正
PHP 5で広く使われていた機能の中には、PHP 7や8で完全に削除されたものが多くあります。
例えば、mysql_*関数(MySQL拡張)は、かなり以前に廃止されました。
これらをモダンなPDOやmysqliに書き換える作業は必須となります。
// PHP 5時代の古い接続方法(既に廃止)
// $conn = mysql_connect($host, $user, $pass);
// mysql_select_db($db, $conn);

// PHP 8系で推奨されるPDOによる接続
try {
    $dsn = "mysql:host=localhost;dbname=testdb;charset=utf8mb4";
    $options = [
        PDO::ATTR_ERRMODE            => PDO::ERRMODE_EXCEPTION,
        PDO::ATTR_DEFAULT_FETCH_MODE => PDO::FETCH_ASSOC,
    ];
    $pdo = new PDO($dsn, "user", "pass", $options);
} catch (PDOException $e) {
    echo "接続エラー: " . $e->getMessage();
}
上記のように、例外処理を含めた安全な接続方式へと刷新する必要があります。
エラーハンドリングの変化
PHP 7以降、それまで致命的エラー(Fatal Error)として処理されていた多くの問題が「Error例外」としてスローされるようになりました。
これにより、エラーが発生してもスクリプトを即座に終了させず、try-catchブロックで適切に処理できるようになっています。
既存のコードで独自のエラーハンドラを設定している場合は、この挙動の変化に合わせた修正が必要です。
2026年におけるレガシーシステム維持のコスト
| 項目 | PHP 5(レガシー環境) | PHP 8.x(モダン環境) |
|---|---|---|
| セキュリティ対策 | パッチがないため、WAF等の外部対策に高額なコストがかかる | 言語仕様およびフレームワークによる標準的な対策が可能 |
| 開発効率 | 古いライブラリの制限により開発速度が低下する | 豊富なパッケージや新機能により高速な開発が可能 |
| サーバーコスト | 処理効率が悪く、リソース消費量が多い | 高速な実行環境によりリソースを最適化できる |
| エンジニア確保 | 古い技術に精通したエンジニアの確保が困難 | 最新技術を好む優秀なエンジニアを惹きつけやすい |
この比較表からも明らかなように、短期的な維持費用だけでなく、長期的な運用コストやビジネスチャンスの損失という観点からも、PHP 5を使い続けるメリットはありません。
セキュリティコンプライアンスへの影響
ISMSやPマークへの影響
情報セキュリティマネジメントシステム(ISMS)やプライバシーマーク(Pマーク)の認証を維持する上で、サポート切れのソフトウェアを使用し続けることは大きなリスクです。
監査において、「既知の脆弱性への対策が不十分」と判断される可能性が高く、認証の維持が困難になる場合があります。
コンプライアンスを重視する取引先との契約において、システムの脆弱性が原因で契約打ち切りになるリスクも考慮すべきです。
サイバー保険と損害賠償
万が一、個人情報漏洩事故が発生した場合、サポート終了済みのOSや言語を使用していたことが発覚すると、企業の責任はより重く問われます。
サイバー保険の適用条件においても、「適切なアップデートが行われていること」が前提となっているケースが少なくありません。
法的なリスク回避という側面からも、最新環境への移行は不可避のタスクであると言えます。
移行を成功させるためのリソース管理
専門チームの結成とアウトソーシング
社内にレガシーコードに精通したエンジニアが不足している場合、外部の専門ベンダーに移行支援を依頼することも検討してください。
移行専門のツールやノウハウを持つパートナーと協力することで、ダウンタイムを最小限に抑えた安全なリプレイスが可能になります。
既存の業務を止めずに並行して移行を進めるには、明確な責任分担とスケジュール管理が不可欠です。
テストコードの重要性
移行後に「以前と同じように動く」ことを保証するためには、テストコードが最大の武器となります。
もし現状でテストコードが存在しないのであれば、移行作業の前に重要なビジネスロジックに対するユニットテストを作成することをお勧めします。
テストがあることで、大胆なリファクタリングを安心して行うことができ、移行の品質が劇的に向上します。
まとめ
2026年という時代において、PHP 5を使用し続けることは、単なる技術的な遅れではなく、経営上の重大なリスクであることを認識しなければなりません。
サポート切れの言語環境は、サイバー攻撃、パフォーマンス低下、法規制への不適合といった多角的な問題を孕んでいます。
一方で、モダンなPHP 8.x系への移行は、セキュリティの強化だけでなく、開発スピードの向上やインフラコストの削減といった多くの恩恵をもたらします。
まずは現状のコードの棚卸しから始め、ツールを駆使した段階的なアップデートを計画的に進めていきましょう。
レガシーからの脱却は、組織が次のステップへ進化するための、避けては通れない、しかし非常に価値のある投資なのです。