
Red Hatは、米国アトランタで開催された「Red Hat Summit」において、AIプラットフォームの最新版となる「Red Hat AI (RHAI) 3.4」の提供を発表しました。
今回のアップデートの核心は、AIの実験段階から実運用(プロダクション)への移行を阻む壁を打破するための「Metal-to-Agent」機能の実現にあります。
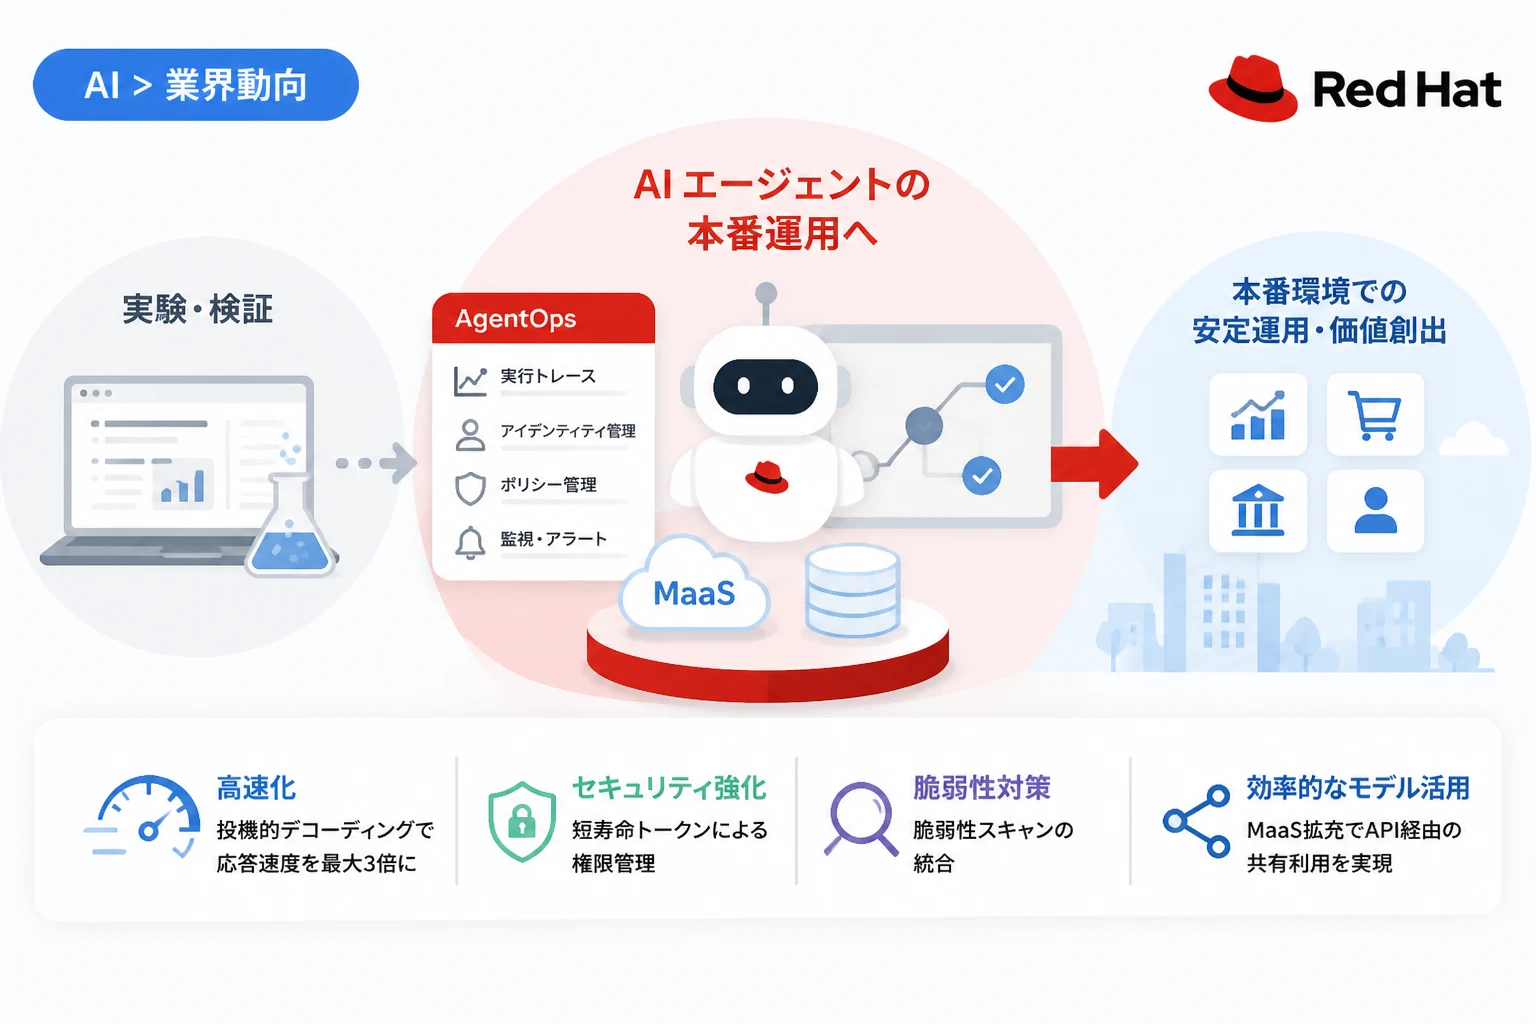
特に注目すべきは、自律型AIエージェントの運用管理を支援する「AgentOps」の導入と、モデル提供を効率化する「Model-as-a-Service (MaaS)」の拡充です。
企業がハイブリッドクラウド環境全体で、AIモデルを単なるツールとしてではなく、ビジネスプロセスを自律的に動かす「エージェント」として安全かつ大規模に展開できる基盤が整いました。
Red Hatが提唱するAI戦略の4つの柱
Red HatのAI担当バイスプレジデントであるジョー・フェルナンデス氏は、同社の戦略が4つの重要な柱で構成されていると説明しています。
第一の柱は、顧客の環境において「高速、柔軟、かつ効率的な推論」を実現し、モデルのサービングを最適化することです。
第二の柱は、企業の固有データとこれらのモデルやエージェントを安全に接続する仕組みを提供することにあります。
第三の柱として、ハイブリッドクラウド環境全体におけるエージェントのデプロイと管理の加速を掲げています。
そして第四の柱が、これらすべてを統合プラットフォーム上で統合し、あらゆるハードウェアやクラウド環境での動作を可能にすることです。
Model-as-a-Service (MaaS) による開発と運用の統合
RHAI 3.4の中心的な機能の一つが、Model-as-a-Service (MaaS) の実装です。
これは、事前学習済みのAIモデルを、APIエンドポイントを介してオンデマンドで利用可能な「共有リソース」として提供する仕組みです。
開発者は統治された単一のインターフェースを通じて、厳選されたモデルへ即座にアクセスできるようになります。
一方で、管理者はリソースの消費状況を正確に追跡し、組織のポリシーを強制適用することが可能になります。
推論パフォーマンスの劇的な向上
RHAI 3.4では、分散推論エンジンである llm-d と、高性能な vLLM 推論サーバーを基盤に採用しています。
特筆すべきは「投機的デコーディング (Speculative Decoding)」への対応により、モデルの品質を維持したまま、応答速度を従来の2倍から3倍に向上させている点です。
また、リクエストの優先順位付け機能が追加され、遅延に敏感なインタラクティブな通信を優先的に処理できるようになりました。
# RHAI 3.4における推論サービス設定のイメージ例
apiVersion: serving.kserve.io/v1beta1
kind: InferenceService
metadata:
  name: granite-7b-agent
spec:
  predictor:
    model:
      modelFormat:
        name: vllm
      runtime: rhai-vllm-runtime
      # 投機的デコーディングの有効化
      args:
        - "--speculative-model=n-gram"
        - "--num-speculative-tokens=5"
実運用を支える新概念「AgentOps」の全貌
AIエージェントが普及するにつれ、そのリソース消費量と運用の複雑さが課題となっています。
Red Hatはこれに対し、自律型エージェントのライフサイクル全体を管理する「AgentOps」機能を導入しました。
これには、エージェントの実行トレース、オブザーバビリティ(可視化)、およびエージェントのアイデンティティ管理が含まれます。
フレームワークに依存しない設計となっており、開発者がどのようなライブラリを使用していても、一貫した運用管理を提供します。
Model Context Protocol (MCP) によるツール接続
エージェントが外部ツールやデータソースとやり取りするために、最新の「Model Context Protocol (MCP)」がサポートされました。
MCPサーバーカタログとゲートウェイを提供することで、エージェントが企業の内部データにセキュアにアクセスできる環境を構築します。
# MCPゲートウェイを介したエージェントのツール接続例
from mcp import ClientSession

async def connect_agent_to_enterprise_data():
    # MCPサーバーへのセキュアな接続を確立
    async with ClientSession(url="https://mcp-gateway.redhat.local") as session:
        # 企業の在庫データツールを呼び出し
        tools = await session.list_tools()
        print(f"利用可能なツール: {tools}")

# 実行結果のイメージ利用可能なツール: ['inventory_search', 'customer_history_db', 'internal_knowledge_base']セキュリティと信頼性の担保
自律型エージェントの運用において、最も懸念されるのがセキュリティリスクです。
Red Hatは、SPIFFE/SPIREベースの暗号化アイデンティティ管理を採用しました。
これにより、静的なハードコードされたキーを排除し、短寿命のトークンを使用してエージェントの権限を最小化します。
さらに、買収したChatterbox Labsの技術や脆弱性スキャナー「Garak」を活用し、プロンプトインジェクションやバイアスを自動で検知する「アドバーサリアル・スキャニング」も開発サイクルに統合されています。
評価ハブによる品質管理
モデルやエージェントの回答精度を客観的に評価するため、MLflow を活用した「評価ハブ」も提供されます。
| 機能要素 | 概要 | ビジネス上の利点 |
|---|---|---|
| 評価ハブ | LLMとエージェントの統合制御プレーン | 断片化されたテストを統一し、精度を可視化 |
| Garakスキャン | LLM脆弱性スキャナー | ジェイルブレイクなどの攻撃リスクを未然に防ぐ |
| NeMo Guardrails | Nvidiaとの連携による実行時安全策 | 不適切な出力をリアルタイムで抑制 |
まとめ
Red Hat AI 3.4の発表は、AIが「実験的なチャットボット」から「自律的にビジネスを動かすエージェント」へと進化する大きな転換点となります。
AgentOpsやMaaS、そして高度なセキュリティ機能の統合により、企業はハイブリッドクラウドの柔軟性を活かしながら、AIの実運用におけるガバナンスとパフォーマンスを両立できるようになります。
オープンスタンダードを定義し、インフラからエージェントまでを一気通貫で支えるRed Hatの新しい基盤は、これからのAI主導型エンタープライズにとって不可欠な存在となるでしょう。