
AI技術の急速な進展に伴い、コーディングエージェントは開発現場に欠かせない存在となりつつあります。
しかし、自律的に動作するAIが外部ツールやリポジトリにアクセスすることで、機密情報の流出や脆弱なライブラリの混入といった新たなリスクも浮き彫りになっています。
GitHubはこの課題に対し、Model Context Protocol (MCP) を通じて動作するAIエージェントに向けた強力な「免疫システム」とも言えるセキュリティ機能を発表しました。
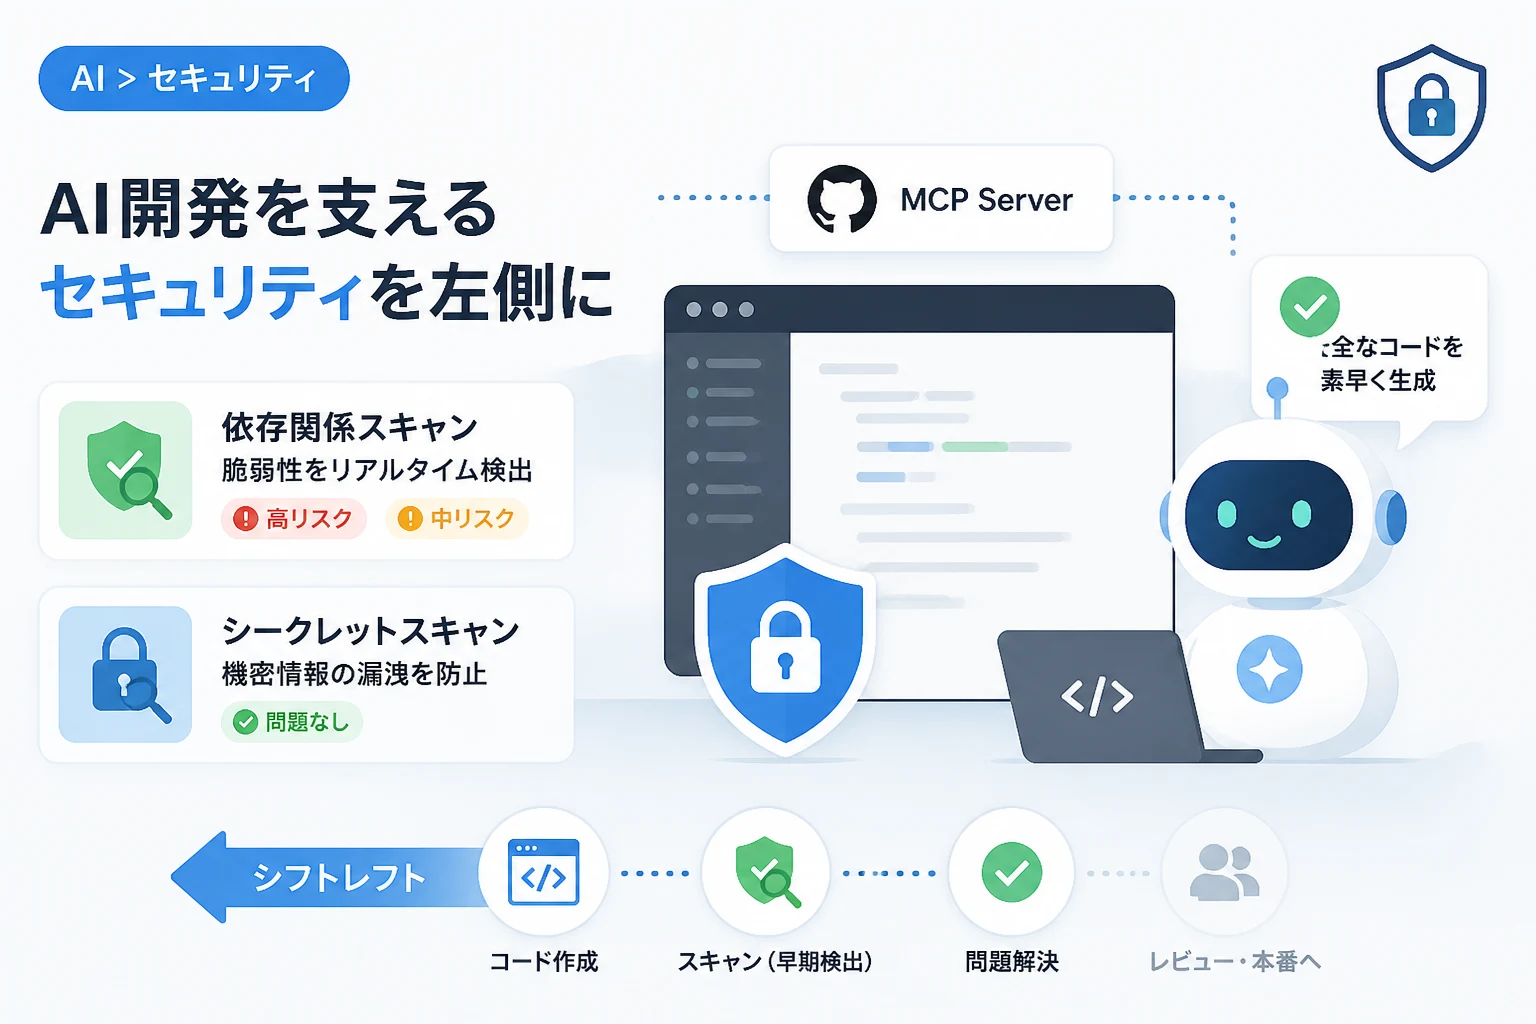
本記事では、開発サイクルのできるだけ早い段階で問題を特定する「シフトレフト」を加速させる、GitHub MCPサーバーの最新アップデートについて詳しく解説します。
AIエージェントの標準プロトコル「MCP」とGitHubの取り組み
Model Context Protocol (MCP) は、AIモデルを外部ツールやデータソースにシームレスに接続するためのオープンプロトコルです。
もともとはAnthropic社によって開発されましたが、現在は業界標準を目指してAgentic AI Foundationに寄贈されています。
GitHubは2025年4月から独自のMCPサーバーを提供しており、これによりAIエージェントがIssueやプルリクエスト、リポジトリの内容を直接操作することが可能になりました。
しかし、エージェントが自律的にコードを生成・変更する速度は、人間によるマニュアルレビューの速度を遥かに上回っています。
開発者の目が行き届く前に脆弱性がコミットされてしまうリスクを低減するため、GitHubはMCPサーバー自体にセキュリティチェックを統合する決断を下しました。
新たに統合された2つの主要なセキュリティ機能
今回のアップデートにより、GitHub MCPサーバーは「依存関係スキャン」と「シークレットスキャン」の2つの強力な武器を手に入れました。
1. 依存関係スキャン (パブリックプレビュー)
プロジェクト内で使用されているライブラリやパッケージに既知の脆弱性が含まれていないかを、エージェントがリアルタイムで確認できるようになります。
これはGitHubでお馴染みの「Dependabot」の機能をMCP経由で利用可能にするものです。
AIエージェントは、コードを書き換える際や新しいパッケージを追加する際に、GitHubの脆弱性データベースを照会してリスクを評価します。
例えば、エンジニアが自然言語で「この新しく追加したパッケージにセキュリティ上の問題はないか?」と問いかけるだけで、エージェントが詳細なレポートを提示してくれます。
2. シークレットスキャン (一般提供開始)
APIキーやパスワード、認証トークンといった機密情報の漏洩を防ぐ機能が、正式に一般提供 (GA) となりました。
AIエージェントが誤ってハードコードした認証情報を見逃さず、リポジトリにプッシュされる前に警告を発します。
AI時代における「認証情報の危機」は深刻であり、過去にはエージェントが誤って権限の強すぎるキーを使用してデータベースを削除してしまうといった事故も報告されています。
GitHubはこの機能をツールレイヤーに直接組み込むことで、こうした事故を未然に防ぐ防壁を構築しました。
AIエージェントによるセキュリティチェックの実装例
開発者がMCP対応のコーディングアシスタント (Claude CodeやCursorなど) を使用している場合、以下のような対話形式でセキュリティチェックが実行されます。
# GitHub MCP Server を介したエージェントの動作イメージ
tool_use:
  name: "github_mcp_server/scan_dependencies"
  arguments:
    repository: "user/my-app"
    file_path: "package.json"
この呼び出しに対し、MCPサーバーは以下のような構造化されたデータをエージェントに返します。
[Found 1 Critical Vulnerability]
- Dependency: axios (v0.21.1)
- Advisory: CVE-2021-3749 (SSRF)
- Recommendation: Upgrade to v0.21.4 or higher.エージェントはこの結果を即座に解析し、修正コードまで含めて提案することができるため、開発の手を止めることなく安全性を確保できます。
セキュリティの「シフトレフト」がもたらす価値
開発サイクルの後半で脆弱性を見つけるほど、その修正コストは指数関数的に増大します。
GitHubが提唱する「シフトレフト」とは、コードをコミットしたりデプロイしたりするよりも前、すなわち「コードを書いているその瞬間」に問題を解決するアプローチです。
| フェーズ | 従来の対策 | GitHub MCPによる新対策 |
|---|---|---|
| コーディング中 | 開発者の知識・注意 | エージェントによる自動スキャン |
| コミット前 | プリコミットフック | シークレットスキャンの即時警告 |
| プルリクエスト | CI/CDでの静的解析 | 修正案を含めた事前検証済みコード |
| デプロイ後 | 運用監視・WAF等 | 脆弱性の根本的な削減 |
特にAIエージェントが生成したコードは、人間が一行ずつ精査することが難しいため、ツール自体にスキャン機能を持たせることは極めて合理的です。
GitHub Copilotなどの既存ツールでもCodeQL分析が行われていますが、今回のMCPサーバーへの統合は、サードパーティ製のエージェントに対しても一貫したセキュリティ基準を適用できるという点で画期的です。
まとめ
GitHubによるMCPサーバーの機能強化は、AIコーディング時代におけるセキュリティのあり方を再定義するものです。
依存関係スキャンの導入とシークレットスキャンの一般提供により、AIエージェントは単なる「効率化ツール」から、「信頼できる安全な開発パートナー」へと進化しました。
セキュリティを開発の後工程に回すのではなく、AIがコードを書くその瞬間にチェックを走らせることで、企業はリスクを最小限に抑えつつ開発速度を最大化できるでしょう。
AIエージェントの利便性を享受しながらも、強固なガバナンスを維持したい全てのチームにとって、GitHub MCPサーバーの活用は必須の戦略と言えるでしょう。