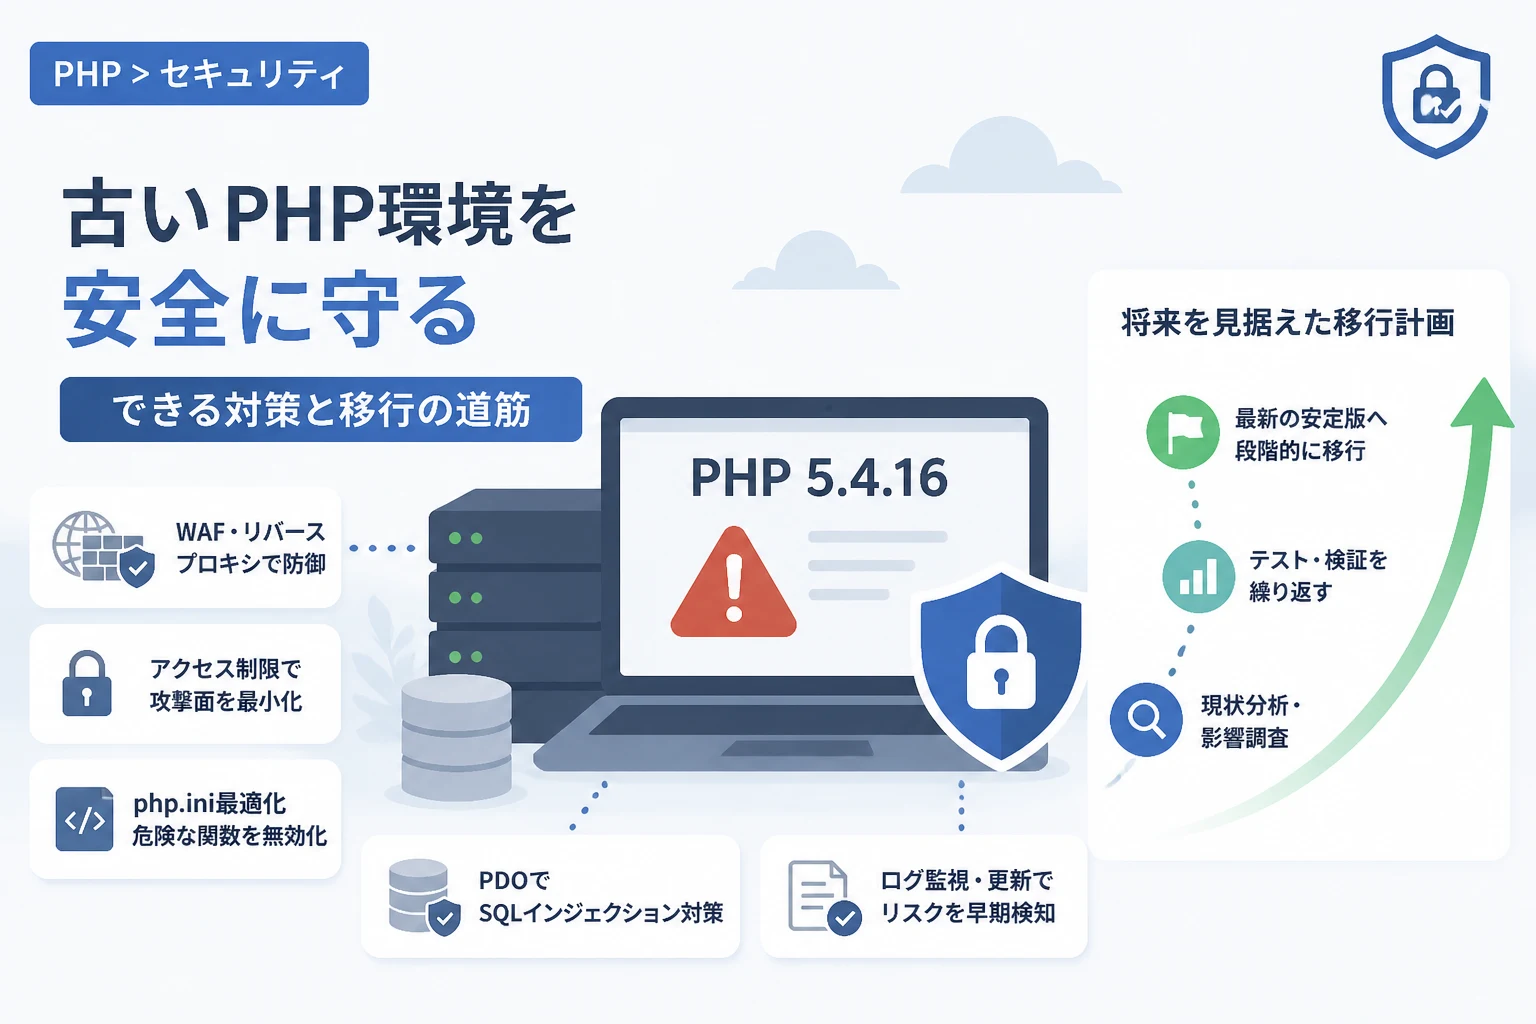
PHP 5.4.16は、かつて多くのエンタープライズシステムで標準的に採用されたCentOS 7のデフォルトバージョンとして、今なお一部の現場で稼働し続けています。
しかし、コミュニティによる公式サポートは2015年に終了しており、OSベンダーによる延長サポートを考慮しても、現代のセキュリティ水準を満たすことは極めて困難です。
本記事では、この特定のバージョンを使い続けざるを得ない環境において、どのような脆弱性が潜んでおり、どのような手順で安全性を確保すべきかを具体的に解説します。
システム担当者が直面するレガシー環境の運用保守という難題に対し、現実的な対策と将来的な移行へのステップを提示していきます。
PHP 5.4.16が抱えるセキュリティリスクの現状
PHP 5.4.16は、リリースから10年以上が経過しており、既に既知の脆弱性が多数報告されているバージョンです。
特にCentOS 7などのLinuxディストリビューションで提供されていたパッケージは、ベンダーによるバックポート対応が行われてきましたが、それも限界を迎えています。
修正されていない脆弱性は、リモートコード実行(RCE)やクロスサイトスクリプティング(XSS)、さらにはサービス拒否(DoS)攻撃の要因となります。
攻撃者は古いバージョンのPHPが稼働しているサーバーを特定するために、自動スキャンツールを常に実行しています。
一度脆弱性を突かれると、機密情報の漏洩や踏み台サーバーへの悪用など、企業にとって致命的なダメージにつながる恐れがあります。
したがって、PHP 5.4.16を運用し続けることは、常にサイバー攻撃の脅威にさらされているという認識を持つことが重要です。
主要な既知の脆弱性(CVE)の例
PHP 5.4.16に関連する代表的な脆弱性として、以下のような項目が挙げられます。
| CVE識別番号 | 脆弱性の種類 | 影響の概要 |
|---|---|---|
| CVE-2015-0235 | GHOST(glibc関連) | PHPの関数を通じてリモートからコードが実行される可能性。 |
| CVE-2014-3515 | シリアライズの不備 | unserialize関数の利用により、任意のメモリ領域が操作される。 |
| CVE-2016-5773 | ガベージコレクションの不備 | メモリ破壊を引き起こし、システムの不安定化や攻撃を許す。 |
これらは氷山の一角に過ぎず、実際には数多くのマイナーなバグや脆弱性が蓄積されています。
最新のブラウザやミドルウェアとの互換性も低下しており、通信プロトコルのTLS 1.2以前しか利用できないといった制限もセキュリティリスクを増大させます。
レガシー環境における安全な運用・保守手順
ビジネス上の理由で即時のアップデートが不可能な場合、環境を可能な限り隔離し、攻撃表面を最小化する措置が必要です。
まず第一に検討すべきは、ネットワークレベルでのアクセス制限です。
インターネットから直接PHPを実行するサーバーにアクセスさせるのではなく、リバースプロキシやWAF(Web Application Firewall)を前段に設置してください。
WAFを導入することで、PHPの脆弱性を突く典型的な攻撃パターンを遮断することが可能になります。
次に、サーバー内部のセキュリティ設定を見直します。
php.iniの設定において、不要な機能を無効化することは極めて有効な手段です。
php.iniによるセキュリティ強化
以下の設定を適用することで、万が一スクリプトが実行された際の被害範囲を抑制できます。
; 危険な関数の実行を禁止する
disable_functions = exec,passthru,shell_exec,system,proc_open,popen,curl_multi_exec,parse_ini_file,show_source

; エラー情報を画面に表示させない(情報の漏洩防止)
display_errors = Off
log_errors = On

; PHPのバージョン情報を隠匿する
expose_php = Off

; ファイルアップロードの制限
file_uploads = On
upload_max_filesize = 2M

; 外部URLのインクルードを禁止
allow_url_fopen = Off
allow_url_include = Off特にdisable_functionsの設定は、攻撃者がOSコマンドを操作することを防ぐための強力な防壁となります。
また、open_basedirを設定することで、PHPがアクセスできるディレクトリを特定の範囲に限定することも推奨されます。
実行環境の分離とコンテナ化
既存の物理サーバーや仮想マシン上で運用を続けるのではなく、Dockerなどのコンテナ技術を用いて環境を分離することも検討してください。
コンテナ化することで、OS本体のライブラリとPHP実行環境を切り離し、ホストOSへの影響を最小限に抑えることができます。
また、脆弱性が発生した際の環境復旧も、イメージの差し替えによって迅速に行えるようになります。
ただし、コンテナ内のPHP自体が脆弱である事実に変わりはないため、外部ネットワークとの接続は厳格に管理しなければなりません。
ソースコードレベルでの脆弱性対策
古いPHPバージョンでは、現代のPHPでは標準となっている安全な関数や記法が利用できない場合があります。
しかし、プログラムの書き方を工夫することで、アプリケーション層での防御力を高めることは可能です。
特に注意すべきは、ユーザーからの入力を受け取る処理と、データベースへのクエリ発行処理です。
PHP 5.4.16の時代に広く使われていたmysql_関数(MySQL拡張)は、現在は非推奨であり、SQLインジェクションのリスクが非常に高いです。
プリペアドステートメントの徹底
データベース操作には必ずPDO(PHP Data Objects)を使用し、プリペアドステートメントを利用してください。
<?php
// 安全なデータベース接続の例
try {
    $dsn = 'mysql:host=localhost;dbname=testdb;charset=utf8';
    $username = 'dbuser';
    $password = 'password';
    $options = array(
        PDO::ATTR_ERRMODE => PDO::ERRMODE_EXCEPTION,
        PDO::ATTR_EMULATE_PREPARES => false, // 静的プレースホルダを使用
    );
    $pdo = new PDO($dsn, $username, $password, $options);

    $sql = "SELECT * FROM users WHERE email = :email";
    $stmt = $pdo->prepare($sql);
    $stmt->bindValue(':email', $_POST['email'], PDO::PARAM_STR);
    $stmt->execute();

    $user = $stmt->fetch();
} catch (PDOException $e) {
    // エラーメッセージを直接出力しない
    error_log($e->getMessage());
    exit('システムエラーが発生しました。');
}
?>PDO::ATTR_EMULATE_PREPARESをfalseに設定することで、データベースエンジン側で安全にクエリが処理されるようになります。
これにより、従来の文字列結合によるSQL生成で発生しがちだった脆弱性を大幅に削減できます。
サニタイジングとバリデーション
出力時には、必ずHTMLエスケープ処理を行ってください。
PHP 5.4以降では、htmlspecialchars関数のデフォルトエンコーディングがUTF-8となっているため、以前のバージョンよりは安全ですが、明示的な指定を推奨します。
<?php
function h($string) {
    return htmlspecialchars($string, ENT_QUOTES, 'UTF-8');
}

// 出力時
echo '<p>こんにちは、' . h($user_name) . 'さん</p>';
?>
また、入力値に対しても、期待される型や形式(数値、日付、メールアドレスなど)であるかを厳格にチェックするバリデーションルーチンを実装してください。
将来的な移行に向けたロードマップ
PHP 5.4.16の保守はあくまで「時間稼ぎ」であり、最終的な目標は最新の安定版への移行であるべきです。
いきなり最新のPHP 8.x系にアップデートしようとすると、言語仕様の変更によりシステムが動作しなくなる可能性が高いです。
まずは、PHP 5.6、次にPHP 7.4といった具合に、段階的なマイグレーションを計画しましょう。
現在はPHP 7.4もサポートが終了していますが、PHP 5.4に比べれば移行の難易度は低く、中間地点としてのテスト環境構築には適しています。
互換性チェックツールの活用
手動でコードを修正する前に、静的解析ツールを使用して非互換な箇所を特定することが効率的です。
「PHPCompatibility」などのツールを使用すれば、特定のPHPバージョンで廃止された関数や変更された挙動を自動で検知できます。
# PHPCompatibilityによるチェック例(コマンドイメージ)
phpcs -p . --standard=PHPCompatibility --runtime-set testVersion 8.2
このようなツールを活用することで、修正が必要な箇所の全体像を把握し、工数見積もりを正確に行うことができます。
テストコードの整備
移行作業を安全に進めるためには、ユニットテスト(単体テスト)の存在が欠かせません。
レガシーなシステムではテストコードが存在しないケースが多いですが、保守の過程で重要なロジックから順にテストを作成していくことを強くお勧めします。
テストがあれば、PHPのバージョンを上げた際に「どこが壊れたか」を即座に特定できるようになります。
自動テストの導入は、将来の技術負債を解消するための最も確実な投資です。
まとめ
PHP 5.4.16を2026年の現在においても運用し続けることは、非常に高いリスクを伴う行為です。
しかし、現実に稼働しているシステムを止めることができない以上、可能な限りの防御策を講じることがプロフェッショナルの責務と言えます。
本記事で紹介したphp.iniの最適化、WAFによる保護、そして安全なプログラミング作法の徹底は、その第一歩となります。
これらの一時的な対策と並行して、最新バージョンへの移行計画を早期に策定し、実行に移すことが、システムの長寿命化と企業の信頼性維持に不可欠です。
技術の進歩は止まることがありませんが、適切な知識と手順を持って臨めば、レガシー環境という難題も必ず解決へと導くことができるでしょう。