
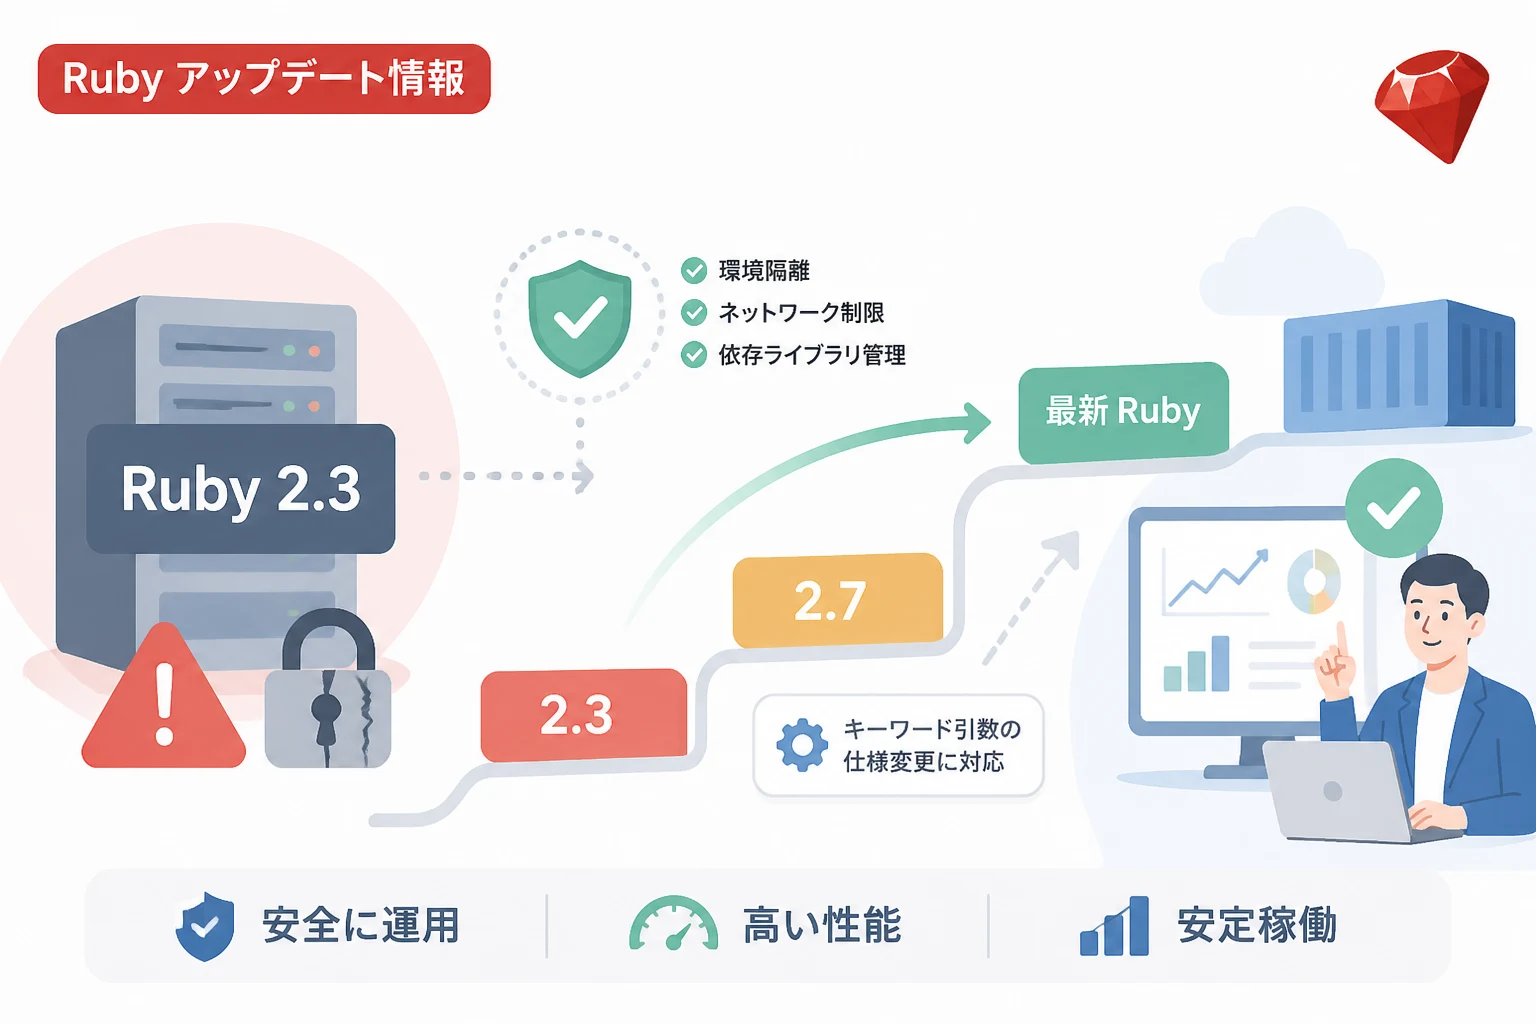
Ruby 2.3は2015年12月にリリースされ、その後のRubyの発展において重要なステップとなったバージョンです。
しかし、2026年現在においては、公式のサポート(EOL:End of Life)が終了してから長い年月が経過しており、このバージョンを使い続けることはセキュリティ面および運用面で非常に高いリスクを伴います。
それでもなお、大規模なレガシーシステムや特定の基幹業務アプリケーションにおいて、Ruby 2.3が稼働し続けているケースは少なくありません。
本記事では、Ruby 2.3を安全に保守するための暫定的な対策と、最新のRuby環境へと安全に移行するための具体的な手順について、技術的な視点から詳しく解説します。
システムを塩漬けにするリスクを正しく理解し、将来的な安定稼働に向けたロードマップを策定するためのガイドとして活用してください。
Ruby 2.3を2026年に運用し続けるリスク
Ruby 2.3は、すでに公式のパッチ提供が完全に終了しています。
2026年の現代において、このバージョンを運用し続けることは、単に「古い」というだけでなく、企業のビジネス継続性に直結する脆弱性を抱えていることを意味します。
セキュリティ脆弱性の放置
最も深刻な問題は、Ruby本体や標準ライブラリに発見された脆弱性が修正されないことです。
過去数年間で、遠隔攻撃が可能な複数のCVE(共通脆弱性識別子)が報告されていますが、Ruby 2.3向けには修正パッチが提供されていません。
これにより、悪意のある第三者によってシステムの乗っ取りやデータの漏洩が引き起こされる可能性が極めて高い状態にあります。
ライブラリ(Gem)の互換性喪失
多くの主要なGem(Rails, Devise, AWS-SDKなど)は、すでにRuby 2.3のサポートを打ち切っています。
新しい機能の追加はもちろん、依存ライブラリのセキュリティアップデートすら適用できない状況に陥ります。
これにより、外部APIの仕様変更への対応ができなくなったり、最新の暗号化プロトコル(TLS 1.3など)が利用できなかったりする不具合が生じます。
実行環境とミドルウェアの限界
最新のOS(Ubuntu 24.04 LTSやRHEL 9系など)では、Ruby 2.3のビルドに必要な古いバージョンのOpenSSL(1.0.x系など)がサポートされていないか、標準のリポジトリから削除されています。
これにより、新しいサーバーへの移行やスケーリングが物理的に困難になります。
止むを得ずRuby 2.3を保守するための安全策
システムの刷新には多大なコストと時間がかかるため、短期間の猶予期間としてRuby 2.3を維持しなければならない場合があります。
その場合、可能な限りリスクを抑えるための「延命策」を講じる必要があります。
コンテナ化による環境の分離
Ruby 2.3が必要とする古いライブラリ群を、ホストOSから切り離すためにDockerなどのコンテナ技術を利用します。
これにより、ホストOSを最新のセキュリティ状態に保ちつつ、アプリケーション実行環境のみを古い状態で固定することが可能です。
ネットワークレベルでの隔離
外部ネットワークからの直接的なアクセスを遮断し、VPC(Virtual Private Cloud)内やVPN経由でのアクセスのみに制限します。
また、WAF(Web Application Firewall)を導入し、古いRuby環境特有の脆弱性を突く攻撃パターンをネットワークエッジでブロックすることが不可欠です。
依存Gemの内部ミラーリング
公開されているGemリポジトリ(RubyGems.org)から古いバージョンのGemが削除されたり、アクセスできなくなったりするリスクに備え、vendor/bundleに依存ライブラリをすべて保存し、リポジトリに含めて管理することを推奨します。
Ruby 2.3の特徴的な機能と移行時の注意点
移行作業を開始する前に、Ruby 2.3で導入された主要な機能を理解しておく必要があります。
これらの機能がコード内でどのように使われているかを知ることで、移行時のバグ混入を防ぐことができます。
セーフナビゲーション演算子(&.)
Ruby 2.3で最も普及した機能の一つが&.演算子(通称:ぼっち演算子)です。
レシーバがnilでない場合のみメソッドを呼び出します。
# Ruby 2.3以降の書き方
user = User.find_by(id: 1)
name = user&.name # userがnilならnilを返し、エラーにならない

# それ以前の書き方
name = user && user.name
この演算子自体は最新のRubyでも利用可能ですが、移行先のバージョン(特にRuby 3.0以降)では戻り値の型推論や静的解析において挙動を再確認する必要があります。
Hash#dig および Array#dig
深いネスト構造を持つハッシュや配列から値を安全に取り出すメソッドです。
config = { database: { host: "localhost", port: 5432 } }

# Ruby 2.3以降
port = config.dig(:database, :port) # => 5432
missing = config.dig(:internal, :key) # => nil (エラーにならない)このメソッドは非常に便利ですが、移行の過程で構造が変わった際、nilが返ってきていることに気づかず、後続の処理でエラーが発生するケースがあるため注意が必要です。
Frozen String Literalの導入
Ruby 2.3では、ファイル先頭にマジックコメントを記述することで、そのファイル内の文字列リテラルをすべて不変(frozen)にする機能が導入されました。
# frozen_string_literal: true

str = "hello"
str << " world" # RuntimeError: can't modify frozen String
Ruby 3.x系への移行では、このマジックコメントの有無による破壊的変更の影響を精査する必要があります。
最新バージョンへの移行ロードマップ
Ruby 2.3から最新のRuby(例えば Ruby 3.3や3.4など)へ一気にジャンプアップすることは、ライブラリの互換性問題から非常に困難です。
段階的なアップデートを推奨します。
ステップ1:Ruby 2.7への移行
まずは、Ruby 2系の最終バージョンである2.7を目指します。
ここでの最大の目的は、Ruby 3.0で廃止されるキーワード引数の仕様変更に関する警告(Deprecation Warning)をすべて出し切ることです。
| 項目 | 内容 |
|---|---|
| Integerの統合 | FixnumとBignumがIntegerに統合される(2.4〜) |
| Enumerable#sum | 標準でsumメソッドが追加される(2.4〜) |
| 警告の修正 | キーワード引数に関する警告をすべて解消する |
ステップ2:Ruby 3.0 / 3.1への移行
Ruby 3.0では、キーワード引数と通常の引数が厳密に分離されました。
Ruby 2.3の古いコードはこの影響を強く受けるため、テストコードによる検証が必須です。
また、この段階でGemfile内のGemを可能な限り最新の状態に更新します。
ステップ3:最新バージョン(3.2〜)への到達
最新のRubyでは、YJIT(Yet Another Just-in-Time compiler)などの導入により、パフォーマンスが劇的に向上しています。
Ruby 2.3と比較すると、メモリ効率や実行速度で大きな恩恵を受けられます。
安全な移行のためのテスト戦略
レガシーシステムの移行において、唯一の命綱となるのが自動テストです。
RSpec等のテストカバレッジ向上
移行作業に入る前に、現状のコードに対するテストカバレッジを確認してください。
カバレッジが低い状態でRubyのバージョンを上げると、どこでデグレード(品質低下)が発生したかの特定が困難になります。
主要なビジネスロジックについては、少なくとも80%以上のカバレッジを確保することが望ましいです。
CI/CDパイプラインでの複数バージョン実行
GitHub ActionsなどのCIツールを利用し、現在のRuby 2.3とターゲットとする新しいRubyバージョンの両方でテストを実行する構成(マトリックスビルド)を構築します。
strategy:
  matrix:
    ruby: [2.3, 2.7, 3.2]
依存ライブラリの段階的更新
bundle updateを一度に実行すると、どのGemの更新が原因でエラーになったのかが分からなくなります。
重要度の高いGem(Rails本体など)から一つずつ更新し、その都度テストを通す堅実なアプローチが、結果的に最短ルートとなります。
移行時に遭遇しやすい技術的な壁
Ruby 2.3からの移行で、エンジニアが直面しやすい具体的な問題を挙げます。
1. OpenSSLのバージョン不整合
Ruby 2.3はOpenSSL 1.0.xに依存していることが多いですが、最新のRubyはOpenSSL 1.1.1以降や3.x系を要求します。
これに伴い、証明書の検証ロジックや暗号化アルゴリズムの挙動が変わる可能性があります。
2. Unicodeおよび正規表現の挙動
Rubyのバージョンアップに伴い、Unicodeの対応バージョンも更新されます。
絵文字の扱いや、特定の文字コードを含む文字列の正規表現マッチングにおいて、Ruby 2.3当時とは結果が異なる場合があります。
3. Bundlerのバージョン
Ruby 2.3時代はBundler 1.x系が主流でしたが、現在は2.x系が標準です。
Gemfile.lockの形式が異なるため、bundle install時にエラーが発生することがあります。
まずBundler自体のアップデートを行い、その後にGemの依存関係を解決する必要があります。
まとめ
Ruby 2.3は、今日のRubyの利便性を築いた素晴らしいバージョンですが、2026年においては「運用し続けること自体がリスク」となる存在です。
システムを安全に維持するためには、コンテナ化などの隔離策を講じつつ、計画的なバージョンアップを進めることが唯一の解決策です。
Ruby 2.3から最新環境への移行は、単なる言語の更新ではなく、テクニカルデット(技術的負債)を解消し、システムの寿命を延ばすための投資です。
本記事で紹介した手順を参考に、まずは現状の依存関係の整理とテストの拡充から始めてみてください。
一歩ずつ着実にアップデートを進めることで、最新のRubyがもたらす高いパフォーマンスと強固なセキュリティを手に入れることができるはずです。